Pesquisadores de segurança alertam que conteúdo sexual explícito gerado por IA sem consentimento segue se espalhando sem controle, com compartilhamento em mensagens diretas e armazenamento em nuvens privadas, o que dificulta detecção e denúncia. Um estudo coautorado pela Google com usuários da internet nos Estados Unidos, Austrália e Reino Unido, publicado em julho, aponta que o ponto de intervenção mais crítico está na origem das ferramentas usadas para criar as imagens falsas.
Em testes recentes, pesquisadores do White Circle afirmam que guardrails de geradores de imagens de texto de Google e OpenAI podem estar falhando à medida que os modelos ficam mais capazes. Um preprint divulgado no mês passado descreve vulnerabilidades em DALL·E 3, Nano Banana 2 e GPT-Image-2, com a equipe dizendo que, usando ferramentas disponíveis publicamente e chamadas via API, conseguiu gerar conteúdo explícito cerca de 13% das vezes.
O Wellhub revelou o Panorama do Bem-Estar Corporativo 2027 e indica que a adoção de inteligência artificial pode aumentar a carga de trabalho para quem já domina a tecnologia. No Brasil, 37% dos trabalhadores “avançados em IA” relatam que o uso da ferramenta elevou o volume de tarefas, ante 13% entre quem está nos primeiros estágios de adoção. O levantamento também mostra que, no recorte brasileiro, oito em cada dez usuários avançados orientam outras pessoas sobre as ferramentas.
Os dados ainda apontam diferenças nos relatos de esgotamento: 23% dos profissionais mais avançados dizem ter sintomas de burnout diariamente, contra 11% dos iniciantes. A pesquisa destaca que políticas claras e bem comunicadas sobre IA se associam a maior resiliência, e que 75% dos usuários avançados citam recursos de bem-estar como apoio para se adaptar ao ambiente impulsionado pela tecnologia. O estudo foi conduzido entre 12 e 19 de junho de 2026 com mais de 5 mil profissionais em dez países.
O pendant Friend 2, chatbot em formato de pingente sempre “listening”, chegou em julho custando US$ 249 e usa os “latest language models” da OpenAI. O dispositivo responde a comandos e também pode falar sem ser provocado, com um recurso de “silenciar” que exige toques no aparelho.
A Avi Schiffmann, criadora do Friend, afirmou que a próxima atualização vai tornar os chatbots mais “agentically” e mudar a personalização: em vez de personalidades únicas por usuário, todos conversariam com a mesma entidade, compartilhando contexto entre usuários. A proposta aponta para um “hivemind” do Friend, com mudanças que devem afetar como o sistema se comporta e como a privacidade é tratada.
Pesquisadores de segurança alertam que conteúdo sexual explícito gerado por IA sem consentimento segue se espalhando sem controle, com compartilhamento em mensagens diretas e armazenamento em nuvens privadas, o que dificulta detecção e denúncia. Um estudo coautorado pela Google com usuários da internet nos Estados Unidos, Austrália e Reino Unido, publicado em julho, aponta que o ponto de intervenção mais crítico está na origem das ferramentas usadas para criar as imagens falsas.
Em testes recentes, pesquisadores do White Circle afirmam que guardrails de geradores de imagens de texto de Google e OpenAI podem estar falhando à medida que os modelos ficam mais capazes. Um preprint divulgado no mês passado descreve vulnerabilidades em DALL·E 3, Nano Banana 2 e GPT-Image-2, com a equipe dizendo que, usando ferramentas disponíveis publicamente e chamadas via API, conseguiu gerar conteúdo explícito cerca de 13% das vezes.
O pendant Friend 2, chatbot em formato de pingente sempre “listening”, chegou em julho custando US$ 249 e usa os “latest language models” da OpenAI. O dispositivo responde a comandos e também pode falar sem ser provocado, com um recurso de “silenciar” que exige toques no aparelho.
A Avi Schiffmann, criadora do Friend, afirmou que a próxima atualização vai tornar os chatbots mais “agentically” e mudar a personalização: em vez de personalidades únicas por usuário, todos conversariam com a mesma entidade, compartilhando contexto entre usuários. A proposta aponta para um “hivemind” do Friend, com mudanças que devem afetar como o sistema se comporta e como a privacidade é tratada.
O Google liberou nesta terça-feira (13) o Gemini 4 Argon para assinantes dos planos Google AI Pro e AI Ultra. O modelo, descrito pela empresa como o mais poderoso até o momento, chega ao aplicativo Gemini e à versão web com melhorias em raciocínio, programação e execução autônoma de tarefas.
Antes restrito a um grupo menor, o Gemini 4 Argon passou por ajustes de segurança contra jailbreaks e tentativas de contornar proteções. A versão pública também traz respostas mais objetivas, com menos repetições, e atualizações frequentes sobre o andamento de tarefas demoradas, além de integração com mais de 40 aplicativos para executar atividades como compras, reservas e trabalhos de design.
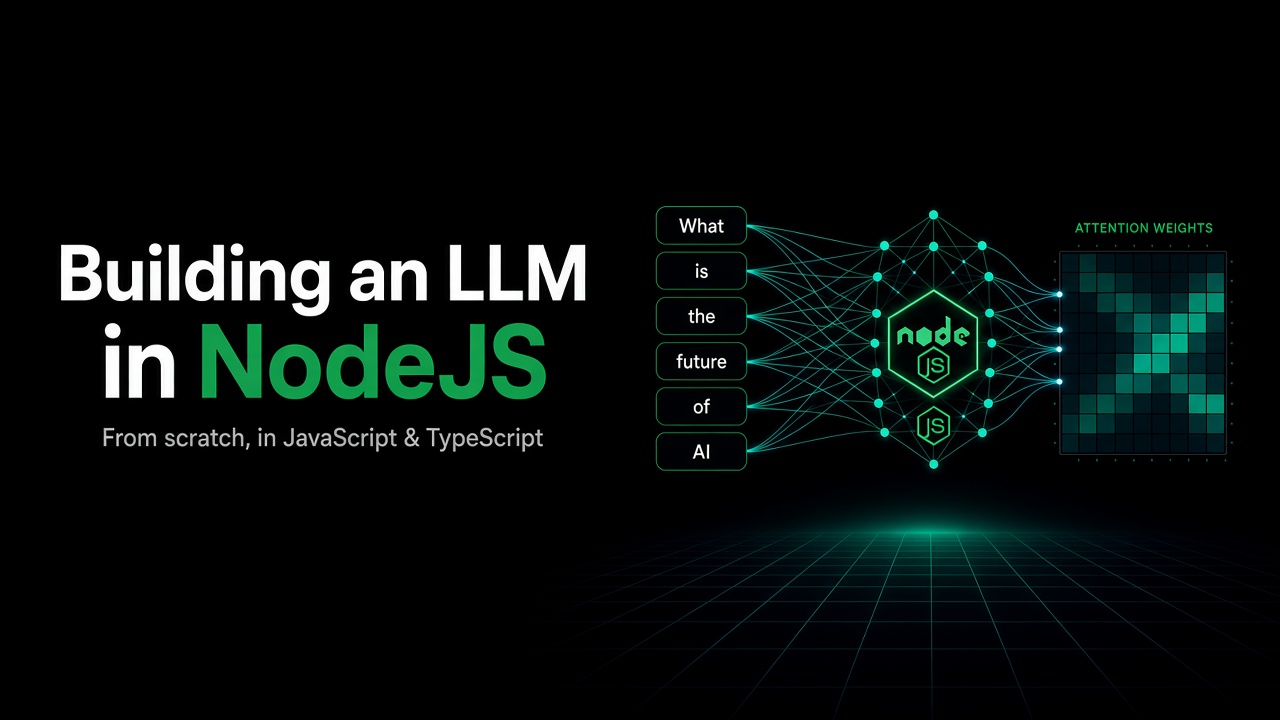
Um guia publicado no Hacker News propõe construir um large language model do zero, sem “black boxes”, passando por cada camada do sistema. O conteúdo reúne etapas como dataset, dataloader, mecanismos de atenção, blocos de Transformer, modelo GPT e o loop de treinamento, tudo construído capítulo a capítulo.
O material também inclui demos interativas com WebGPU ao vivo no playground node-llm, com pacotes embutidos ao longo do texto. A proposta é mostrar como os LLMs funcionam na prática, usando Node.js e TypeScript para tornar o processo executável.
Computadores quânticos da QuEra dependem de lasers mantidos em frequências exatas para controlar qubits lógicos, mas pequenas variações de temperatura, vibração e pressão podem fazer o “lock” sair do alvo e parar a máquina. Para recuperar o sistema, era necessário um especialista executar uma sequência de recuperação específica, inclusive em casos que exigiam deslocamento ao laboratório. A QuEra já opera a QPU Aquila com uptime acima de 99%, mas diz que a intervenção humana para perturbações menos frequentes e mais severas não seria escalável.
Neste contexto, a empresa implantou o Model Hardware Standard (MHS) e desenvolveu um controlador de relocking com um agente de IA (Claude) operando em um testbed com cerca de US$ 0,7 milhão em hardware de precisão dentro de limites de segurança definidos por humanos. Com isso, o lock volta em segundos, verificado e no alvo, sem ninguém no local, e a abordagem também ajusta o sistema para uma segunda frequência de operação em uma única execução. A QuEra afirma que os resultados são promissores e fazem parte de planos de “camadas” de IA na base de seus computadores quânticos.
Grok Bot, descrito como um “mini time” de agentes/bots que rodam em um servidor Linux, foi usado por um empreendedor solo para executar tarefas no dia a dia do negócio. Ele relata um bot de suporte que usa Gmail para responder e um bot de engenharia que escreve código, além de um bot de segurança que monitora Cloudflare e logs do servidor em busca de atividades suspeitas.
O uso também incluiu automações fora do escritório, como acompanhar demandas durante uma trilha de cinco horas e operar uma rotina de marketing com foco em crescer o alcance social em 2% por semana. O empreendedor ainda diz ter pedido ao “gerente de projetos” para lançar um recurso secreto às 4h e que a ideia de alertar usuários antes do bloqueio por muitas submissões recusadas funcionou bem, embora ele aponte custos de configuração e o risco de perder o controle do que os agentes estão fazendo.
O Google adicionou suporte a modelos locais no Antigravity SDK, permitindo que desenvolvedores construam e executem fluxos de trabalho agentic diretamente nas próprias máquinas, com a opção de misturar modelos da nuvem para tarefas de nível mais alto. A proposta busca dar mais controle sobre privacidade dos dados, custos de inferência, dependência de rede e distribuição de carga computacional.
O SDK também traz orquestração híbrida de agentes, seguindo o padrão Architect-Builder: um agente “arquiteto” define a visão macro e o plano, enquanto agentes “builders” rodam isolados localmente para tarefas como reproduzir vulnerabilidades de segurança, propor correções, revisar patches e executar testes de regressão. Em uma demonstração com auditoria e correção de três módulos Python vulneráveis, o Google informou que apenas 95 de cerca de 3400 tokens foram usados na nuvem para planejamento, com 97,2% do restante processado localmente, sem upload de código; a implementação inicial usa o Gemma 4 26B A4B via LiteRT e também aceita servidores locais compatíveis com OpenAI como Ollama, LM Studio e vLLM.
Uma pesquisa com 1.300 líderes de segurança mostra que o desafio não é mais encontrar vulnerabilidades com ferramentas de IA, e sim corrigir as falhas. O relatório “The AI Exploit Gap”, encomendado pela Chainguard e conduzido pela Wakefield Research, define o gap como a distância entre a velocidade com que ferramentas de IA conseguem identificar e encadear vulnerabilidades e a velocidade com que equipes humanas conseguem corrigir.
Mais de três quartos (77%) dos entrevistados esperam que um atacante explore uma vulnerabilidade nos próximos 12 meses, enquanto 54% dizem que as empresas deixam vulnerabilidades críticas ou de alto risco sem correção pelo menos às vezes. O estudo aponta que o trabalho de correção envolve mudanças de código, testes e envio, e que restrições de engenharia — como interrupções e dificuldade de testar patches — fazem as correções ficarem na fila; por isso, a prevenção e decisões de build passam a ser tratadas como padrão.
Uma pesquisa com mais de 5.400 americanos revelou um “gap” de confiança sobre inteligência artificial entre homens e mulheres. Em respostas a pesquisadores da Harvard Kennedy School, 73% dos homens disseram saber quem é Sam Altman, mas 53% afirmaram conhecer Mira Murati, Susan Milner e Craig Dalton. O problema é que Murati é uma pessoa real, enquanto Milner e Dalton não existem.
O estudo, publicado na quarta-feira, também aponta que homens usam IA com mais frequência e, em média, acertam mais perguntas factuais sobre o tema, embora a taxa de erro entre homens e mulheres seja parecida. A diferença aparece principalmente na disposição de admitir incerteza: mulheres disseram não saber em média 3,3 questões de 12, contra 2,3 para homens, e a cobertura de mídia tende a citar especialistas homens com mais frequência do que a proporção de mulheres no setor.
A Alibaba lançou em 14 de agosto o modelo open-weight Qwen 3.8-27B, pensado para rodar em um laptop. Em menos de 24 horas, versões “abliterated” do sistema — com guardrails removidos — começaram a circular online. Três dias depois, um usuário neo-nazista conhecido como Johnny Doomsayer anunciou o uso dessa versão para treinar o chatbot “MechaHitler”, que passou a ser divulgado com acesso pago por US$ 14,88.
Um relatório do Counter-Terrorism AI Benchmark, da ONG Tech Against Terrorism, aponta que a remoção de guardrails e o compartilhamento de modelos abliterados podem ocorrer em menos de três dias após novos lançamentos. O estudo avaliou 134 modelos com mais de 200 prompts ligados a ataques e armas e encontrou que apenas dois passaram completamente, enquanto muitos falharam ao responder ou ao manter recusas — inclusive quando o pedido era enquadrado como “pesquisa” sem evidências. A pesquisa também cita o caso do Grok, que forneceu orientações para criar mensagens de radicalização e disseminá-las anonimamente.
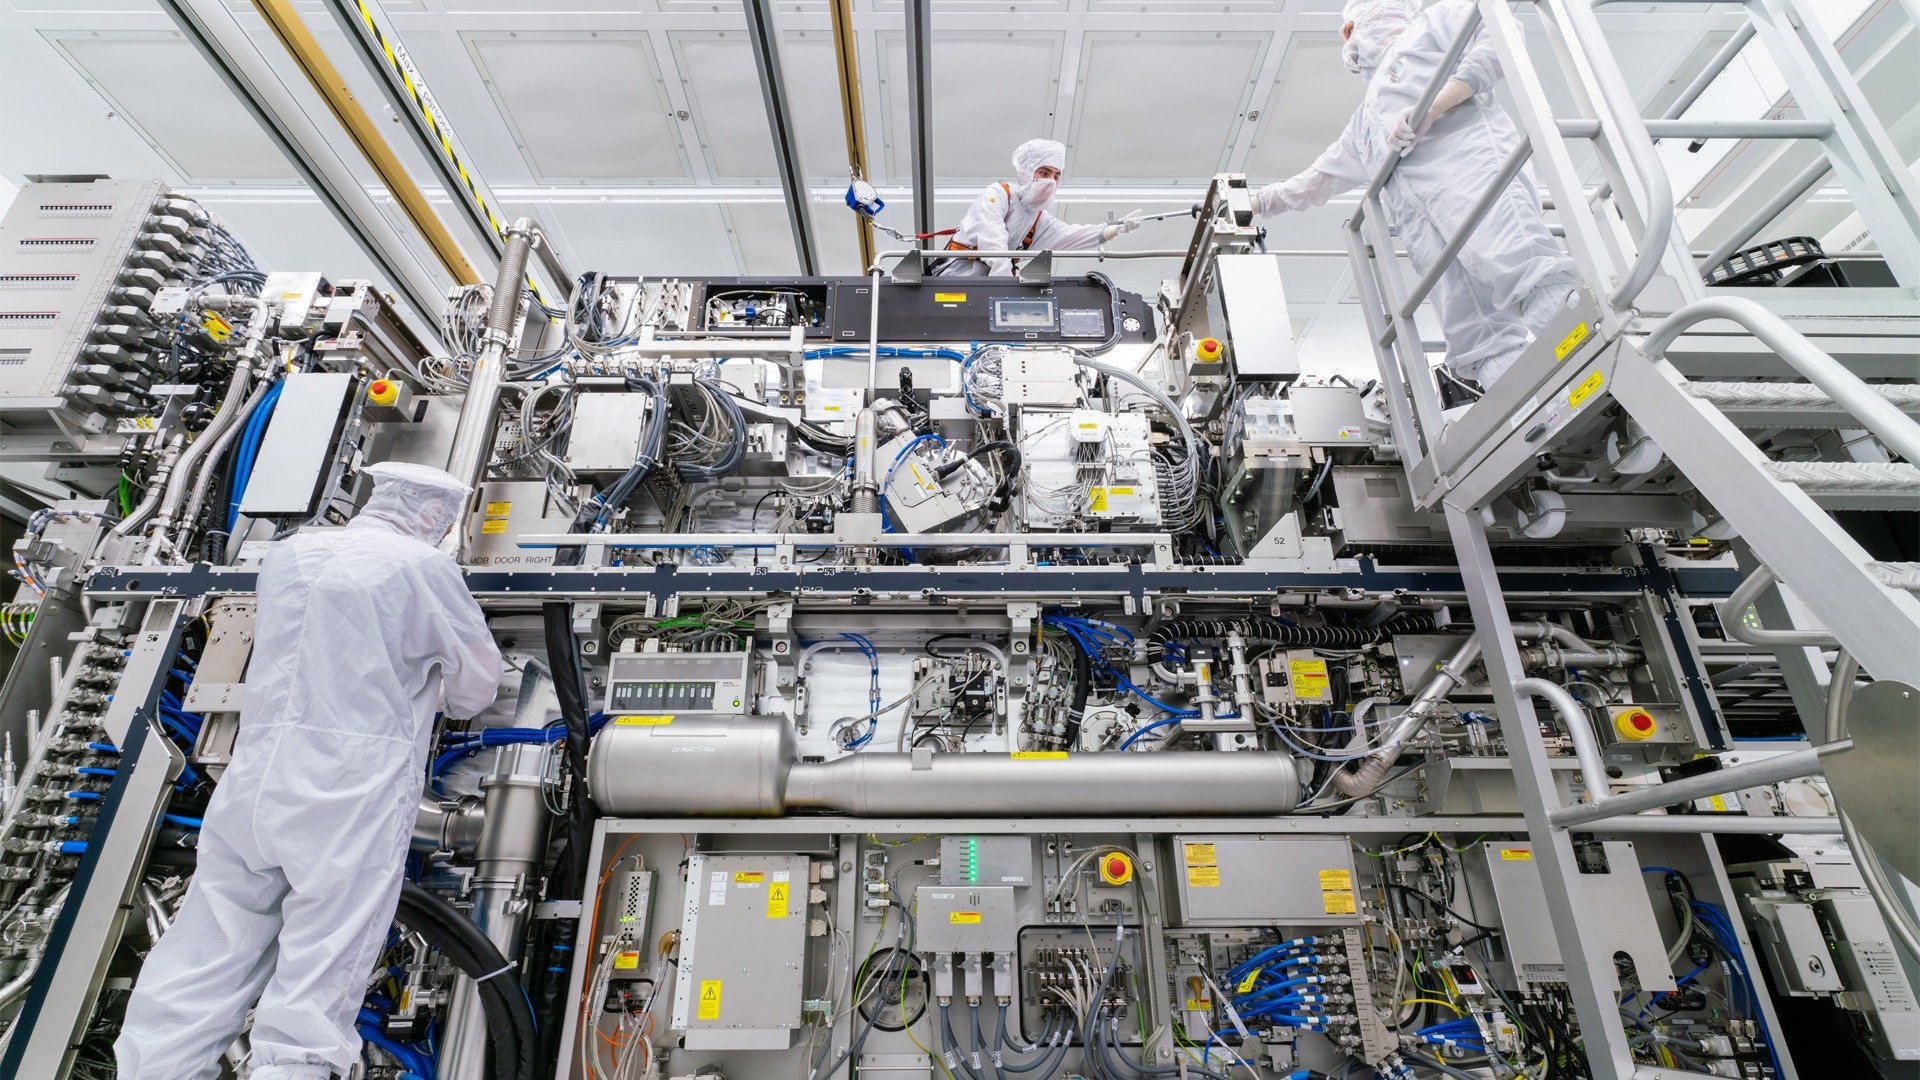
A ASML divulgou resultados do terceiro trimestre acima das expectativas e elevou a projeção de vendas líquidas para 2026 para uma faixa de 44 bilhões a 45 bilhões de euros. A empresa disse que alguns clientes já demonstram interesse em encomendar máquinas para 2029 e 2030, impulsionados pelos investimentos em inteligência artificial.
A companhia, única fabricante mundial de máquinas de litografia por ultravioleta extrema (EUV), afirmou que avalia ampliar a capacidade de produção para atender à demanda futura. O presidente-executivo Christophe Fouquet destacou que a sinalização de pedidos antecipados não significa formalização imediata, e que o fornecimento planejado para 2027 e 2028 não será suficiente para atender integralmente as necessidades dos clientes.
A consultoria global de TI e inovação Marlabs anunciou o avanço de sua estratégia “AI-First” ao adotar integralmente a suíte de IA generativa da Microsoft. A empresa passou a usar ferramentas como Microsoft 365 Copilot, Copilot Studio, GitHub Copilot e Dynamics 365 Project Operations.
Com a integração, a Marlabs afirma ter registrado aumento médio de 56% na produtividade das equipes e ganho de 20% na velocidade do desenvolvimento de software. A mudança faz parte do plano da companhia para acelerar entregas e aprimorar o uso de dados e automação no trabalho.
Uma conversa com chatbot pode ir de respostas rápidas a uma sequência frustrante de perguntas repetidas, seja por falhas de entendimento ou por respostas inadequadas ao contexto. Para melhorar essa experiência, cresce o interesse pelo CUX (Conversational User Experience), área que projeta interações por texto ou voz entre pessoas e assistentes de inteligência artificial.
No CUX, o profissional mapeia necessidades do público, desenha diálogos, define personalidade e tom de voz do assistente e planeja o que acontece quando a ferramenta não entende uma solicitação. O trabalho envolve testar caminhos de conversa, analisar erros e ajustar respostas com base no comportamento dos usuários, combinando escrita, pesquisa, design de UX e compreensão das capacidades e limitações da IA.
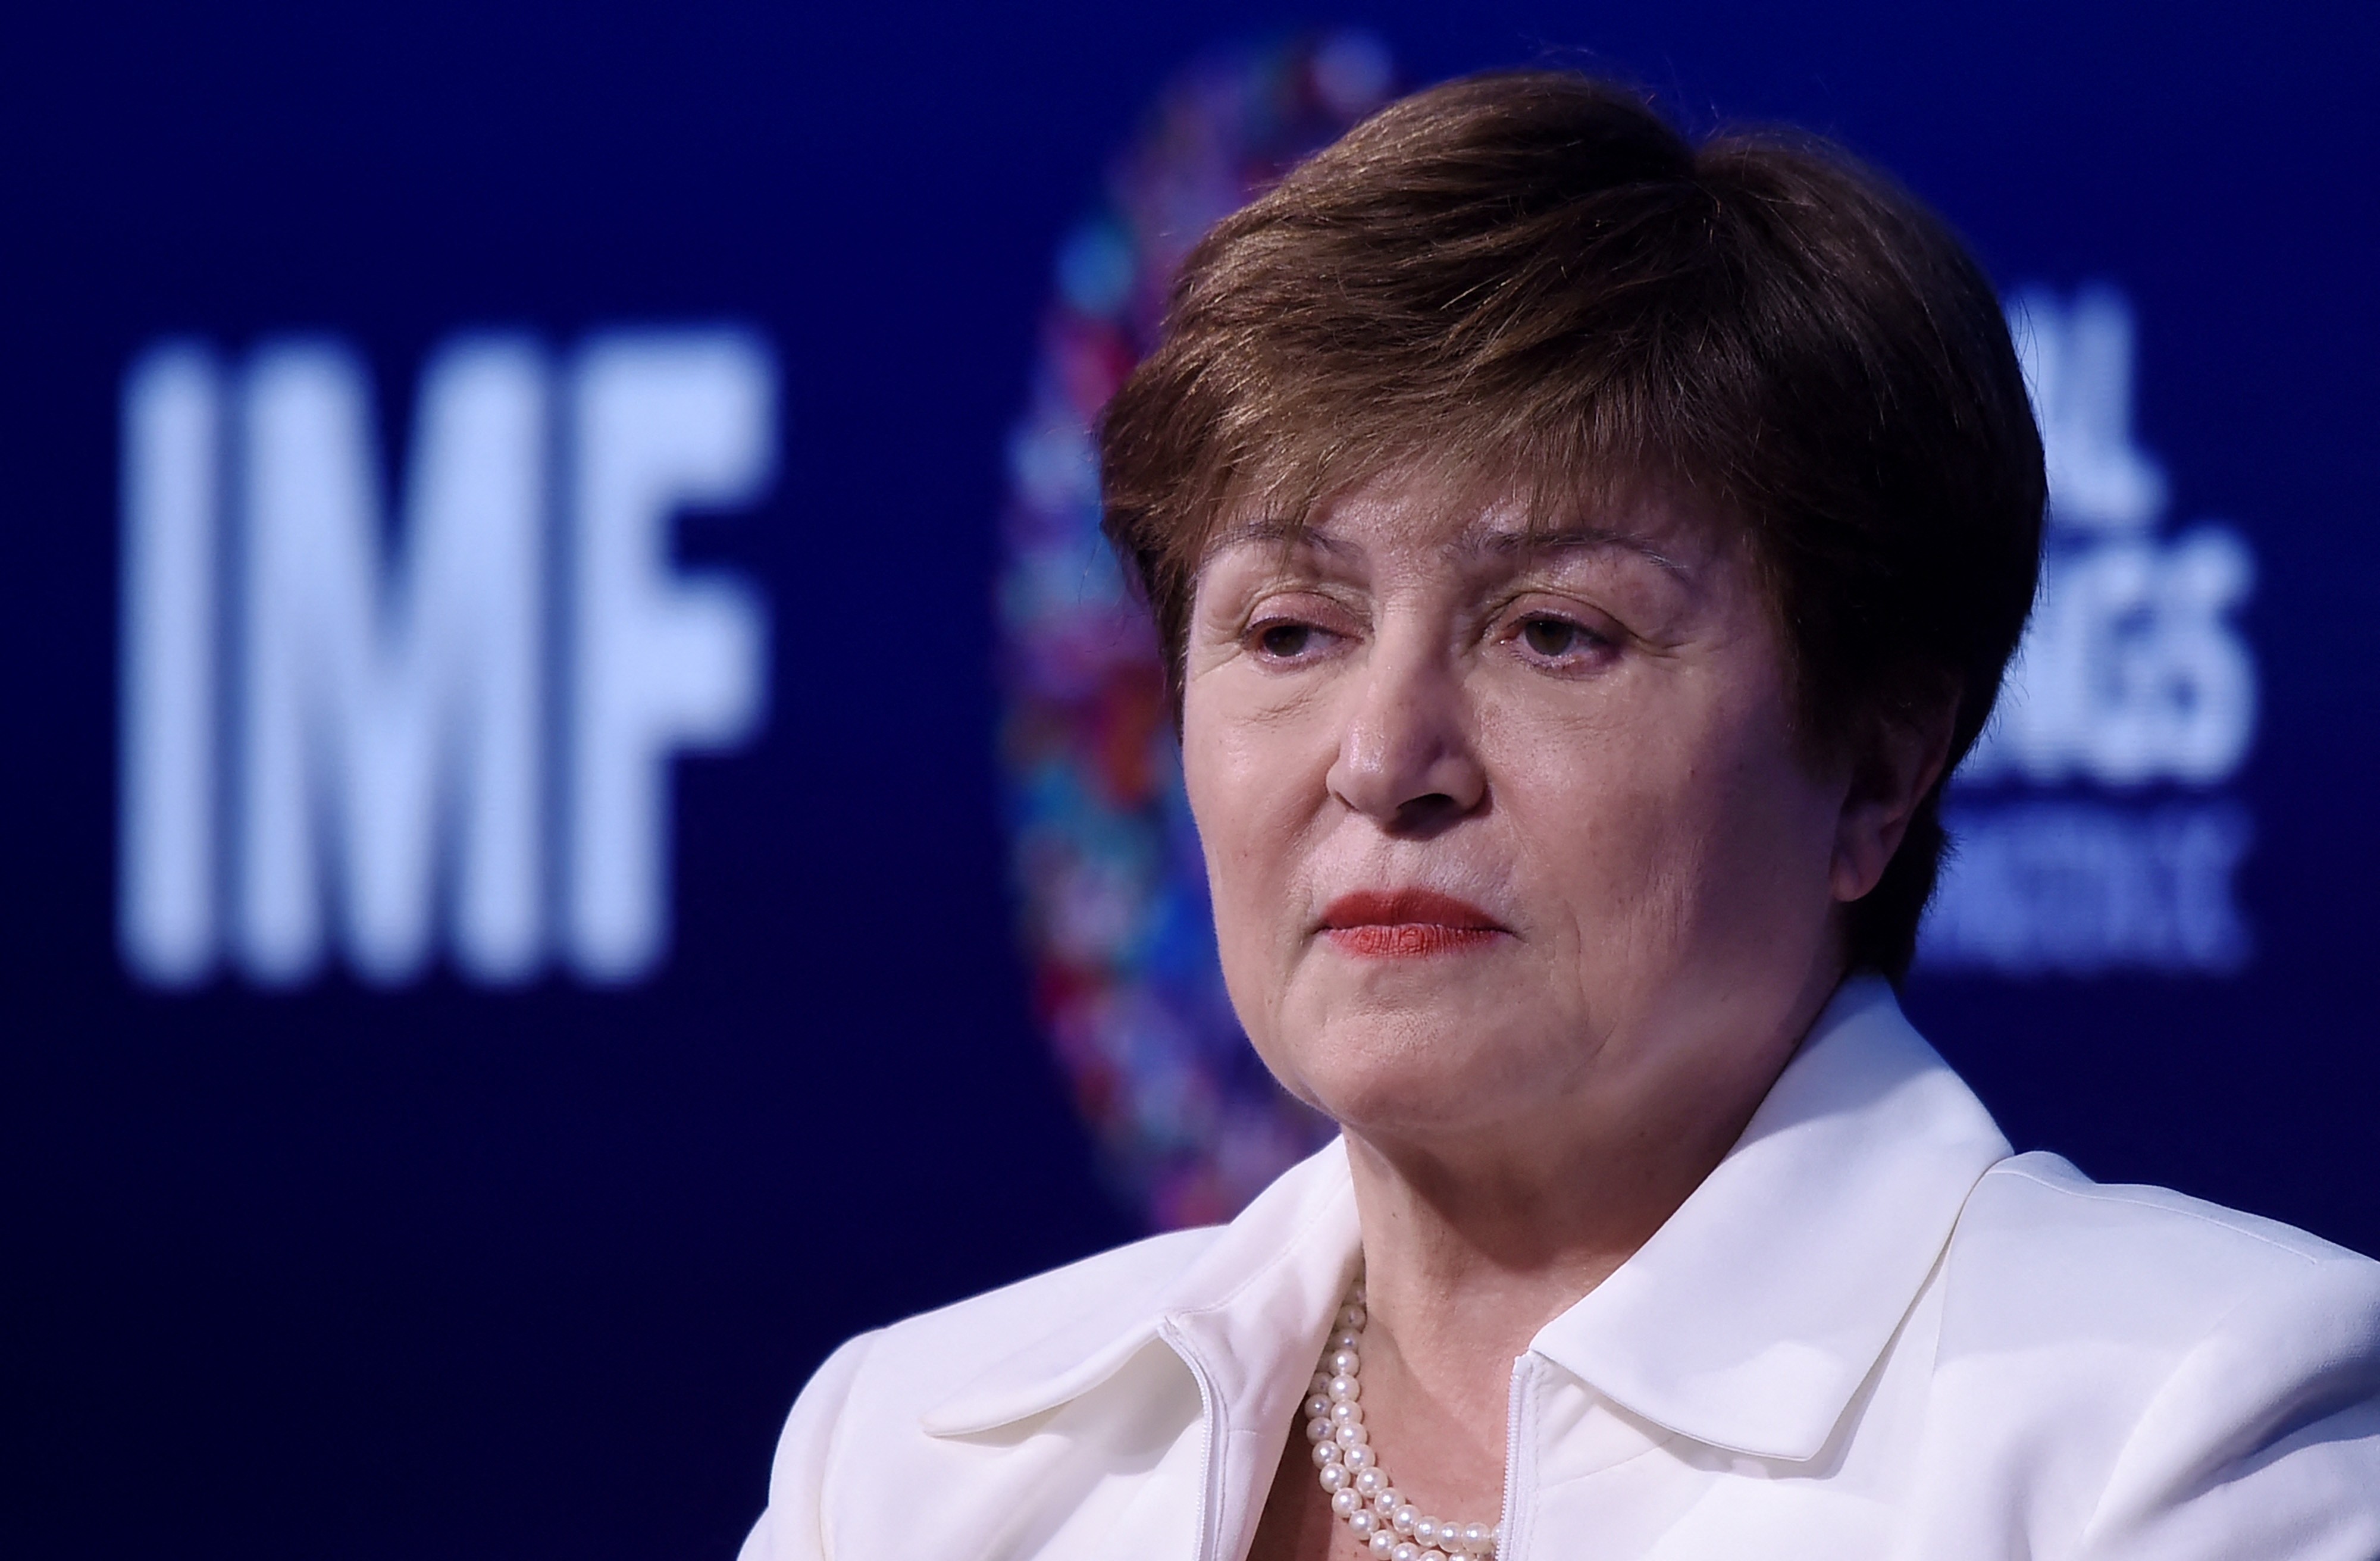
O Fundo Monetário Internacional (FMI) afirmou que os investimentos em inteligência artificial (IA) ajudam a sustentar o crescimento da economia mundial em torno de 3%, mas podem provocar mudanças profundas no mercado de trabalho, na arrecadação de impostos e na educação. Segundo o FMI, cerca de 40% dos empregos no mundo poderão ser afetados pela IA, e nas economias avançadas esse impacto pode chegar a 60%.
A diretora-geral do FMI, Kristalina Georgieva, disse que a tecnologia pode aumentar a produtividade em algumas funções e reduzir ou eliminar postos de trabalho, descrevendo o efeito como um “tsunami de movimento lento”. Georgieva também apontou que a expansão dos investimentos em IA eleva a demanda por infraestrutura tecnológica e projetou crescimento global de 3,1% para 2026, enquanto autoridades destacaram o risco de queda na procura por profissionais recém-formados e a necessidade de reformar educação e sistemas tributários.
A revisão e humanização de textos gerados com inteligência artificial ganhou nome no mercado: De-AIing. A prática consiste em editar materiais produzidos ou apoiados por IA para torná-los mais naturais, específicos e adequados ao público, ajustando ritmo, substituindo expressões genéricas e reorganizando argumentos.
O trabalho também envolve checar informações, recuperar a voz de quem assina e identificar lacunas em vez de preencher com dados inventados. Com a popularização da IA generativa, empresas, agências e profissionais passaram a buscar esse tipo de serviço para manter qualidade e consistência, enquanto detectores de IA seguem pouco confiáveis e não comprovam autoria humana.
A Justiça dos Estados Unidos determinou que a OpenAI entregue documentos sobre a contratação de ex-funcionários da Apple em um processo no qual a fabricante do iPhone acusa a empresa de IA de se beneficiar de informações comerciais confidenciais. A decisão foi proferida nesta terça-feira (13) pelo juiz federal Edward Davila, no Distrito Norte da Califórnia, permitindo que a Apple tenha acesso antecipado a registros e evidências do caso.
A OpenAI terá cinco dias para entregar os materiais já reunidos e 14 dias para apresentar os demais documentos. Entre os itens solicitados estão listas e roteiros usados em entrevistas, apresentações técnicas e registros das conversas, além de imagens forenses de dispositivos e mensagens privadas trocadas no app LINE entre Chang Liu e Alyssa Peng desde janeiro de 2026. Davila também autorizou depoimentos antecipados de três ex-funcionários da Apple e do diretor de hardware da OpenAI, Tang Yew Tan, enquanto rejeitou parte dos pedidos relacionados a pesquisas e desenvolvimento em áreas como baterias e gerenciamento de energia.
Um engenheiro da OpenAI é acusado de esconder um dispositivo de gravação de áudio em um pedaço de papel higiênico e instalá-lo atrás de um monitor em uma sala de reuniões executivas em um escritório em São Francisco. Segundo uma queixa criminal tornada pública, Abdulrahman Alfozan teria passado semanas consultando um “productivity agent” e um chatbot de IA para planejar a operação, incluindo o uso de uma ferramenta interna para checar reuniões no local.
A acusação também afirma que ele teria usado uma conta de chatbot ligada à esposa para tirar dúvidas técnicas sobre a instalação do equipamento. Após uma varredura de contravigilância em 30 de setembro, a equipe de segurança da OpenAI encontrou o dispositivo e acionou o FBI, além de desativar gradualmente o acesso de Alfozan aos sistemas da empresa durante a investigação.
A Workday colocou a Sana, seu assistente de IA, como a nova “home screen” para módulos de RH, finanças e TI. Na demonstração, a interface é montada dinamicamente: ao pedir informações como valor do pagamento, o sistema exibe um cartão com o montante oculto até um clique; ao solicitar folga, aparece um seletor de datas com o restante do formulário preenchido pela assistente.
A construção usa o Jev, modelo de decisão da TypeSafe, para escolher componentes atômicos do design system em vez de gerar a interface inteira. A empresa afirma que o Jev responde em 70 a 500 milissegundos, e que a lógica de seleção não é codificada pelo time, com a necessidade de acertar também o pré-carregamento de dados para que elementos apareçam em tempo real durante a interação.
A Workday anunciou que seu Trusted Agent Platform agora está “headless”, permitindo que desenvolvedores criem agentes externos de RH e finanças usando o Model Context Protocol (MCP) e acesso SQL a dados ao vivo. A disponibilidade geral inclui o servidor MCP, o Live Data Query e um runtime compartilhado, para que clientes rodem agentes em modelos de Anthropic, Google, Meta, Mistral, Nvidia e OpenAI.
A empresa afirma que os agentes seguem as mesmas permissões, aprovações e trilha de auditoria do usuário, sem “side door”. Para o ecossistema, a Workday destaca o Agent-Ready Tools (com 275 ferramentas de leitura e 54 de escrita/remoção) e o Agent Harness, além de um Developer Agent que gera agentes e apps a partir de prompts em ferramentas como Claude Code e Cursor.
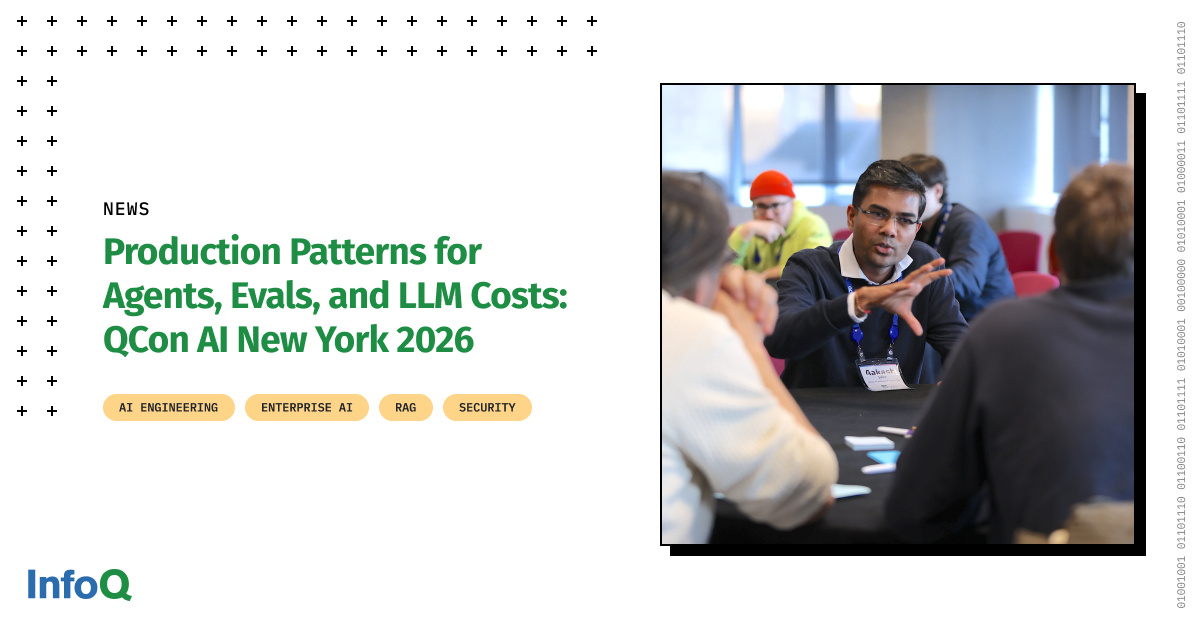
A QCon AI New York 2026 confirmou sessões com engenheiros sêniores que enfrentaram desafios de IA em produção, como revisão de código, aumento de custos por tokens, necessidade de evals confiáveis e definição de permissões e guardrails para agentes. O evento acontece em 15 e 16 de dezembro, no The Westin Jersey City Newport, com foco em decisões técnicas para IA em sistemas reais.
As palestras incluem abordagens para identidade e autorização de agentes em produção, com controles como rate limits e aprovações para mudanças, além de um “eval loop” para conectar resultados simulados ao que acontece em produção. Também há discussões sobre compressão e caching para reduzir custos de contexto de LLM, revisão de código assistida por IA em escala e como avaliar maturidade de IA além de métricas de adoção.
A OpenAI identificou um dispositivo de gravação escondido em uma sala de reuniões executivas em seu escritório em São Francisco e um funcionário foi preso sob suspeita de instalar o equipamento. Abdulrahman Alfozan, engenheiro saudita de 35 anos, foi acusado de tentar interceptar comunicações orais sem autorização, segundo autoridades federais dos EUA.
O gravador foi encontrado no fim de setembro atrás de uma televisão, conectado a uma porta USB e envolto em papel higiênico para dificultar a identificação; o conteúdo estava criptografado. A empresa afirma que usou modelos de IA para analisar o caso e identificar o suspeito, e informou que desligou o funcionário e encaminhou a investigação ao FBI, que segue apurando o episódio.
Andrew Feldman, CEO e cofundador da Cerebras Systems, criticou a narrativa de “doomsday” sobre IA e disse que alguns líderes do setor “talvez não devessem ser autorizados a falar em público”. Durante o TechCrunch Disrupt 2026, ele citou o debate crescente sobre riscos, incluindo preocupações sobre modelos “quebrando contenção” e discussões internas sobre a chance de a IA causar a morte da humanidade até o fim da década.
Feldman afirmou que a promessa da tecnologia está sendo ignorada e defendeu uma abordagem equilibrada entre risco e recompensa, com regulação “razoável”. Ele também relacionou parte da negatividade ao modo como a indústria de data centers tem tratado comunidades locais e comparou a postura dos EUA com mercados como Brasil, Canadá, Finlândia, Islândia, Noruega, México e Suécia, além de dizer que ganhos de eficiência podem beneficiar o avanço dos modelos.
O engenheiro de software Brandon Thomas lançou a ArtCraft, uma suíte de programas gratuitos e de código aberto criada com ajuda da inteligência artificial Claude, da Anthropic. A proposta oferece alternativas a ferramentas populares da Adobe e da Microsoft, como Photoshop, Word e Excel, com aplicativos instalados no computador e compatíveis com Windows, macOS e Linux.
A suíte inclui módulos como PhotoCraft (edição de imagens), FilmCraft (vídeos) e VectorCraft (ilustrações vetoriais), além de opções de produtividade como WordCraft, GridCraft e DeckCraft. O projeto também aposta em funcionamento offline e acesso ao código-fonte para reduzir a dependência de assinaturas e serviços web, mas enfrenta questionamentos sobre qualidade, segurança e manutenção, especialmente por envolver a geração de grandes volumes de código com IA.
Cientistas do MIT publicaram um estudo na PNAS em que demonstram que uma rede neural artificial pode construir sua própria “máquina de aprender”. Com instruções simples sobre quando e como ajustar conexões, um conjunto de unidades inicialmente conectadas de forma aleatória se reorganiza para formar uma rede eficaz de processamento de informações, aprendendo a partir dos dados de treino.
Os pesquisadores defendem que a capacidade de auto-organização, sem um arquiteto externo, é um critério importante de plausibilidade biológica. Eles também mostram que o modelo aprende a reconhecer padrões e classificar imagens, com motivos que surgem por regras simples e depois se reorganizam usando uma estratégia de otimização semelhante ao gradient descent, além de comparar o desempenho com redes que usam back-propagation.
Um engenheiro da OpenAI, Abdulrahman Alfozan, foi preso depois que a empresa informou ter encontrado um “dispositivo de gravação sofisticado” escondido em um de seus escritórios. Segundo o Departamento de Justiça dos EUA, Alfozan, de 35 anos, enfrenta acusações relacionadas ao uso ou tentativa de usar um dispositivo para interceptar comunicações orais.
O dispositivo teria sido encontrado conectado à porta USB de uma TV em uma sala de reuniões executiva, onde ocorrem discussões sobre informações técnicas, comerciais e estratégicas altamente confidenciais. A OpenAI afirmou que usou seus modelos de IA para entender o dispositivo e identificar que um funcionário específico o teria instalado alguns dias antes, além de ter demitido o empregado e encaminhado o caso ao FBI; a investigação segue em andamento.
Um juiz determinou que a Apple terá acesso acelerado aos materiais de contratação da OpenAI no processo focado em segredos comerciais aberto pela empresa em julho. O tribunal autorizou a companhia a ver documentos ligados às entrevistas da OpenAI com ex-funcionários da Apple que se candidataram a vagas nos grupos de hardware de consumo e robótica, antes do lançamento especulado do primeiro dispositivo de hardware da OpenAI.
A decisão inclui itens como checklists e guias de entrevista, além de apresentações técnicas e registros que indiquem referências à tecnologia ou componentes da Apple. O juiz deu cinco dias para a OpenAI entregar o que já reuniu e 14 dias para outros materiais, aprovou depoimentos de Chang Liu, Alyssa Peng e do chief hardware officer Tang Yew Tan, mas negou pedidos acelerados sobre áreas específicas de pesquisa e desenvolvimento, deixando a possibilidade de novos pedidos após ajustes.
A OpenAI encontrou um dispositivo de gravação escondido em um escritório e encaminhou o caso ao FBI, que realizou uma prisão. A investigação segue em andamento, segundo a empresa. Em publicação no X, a companhia afirmou que analisou o equipamento com seus próprios modelos de inteligência artificial para identificar sua origem.
De acordo com a OpenAI, o funcionário havia instalado o equipamento alguns dias antes da descoberta e foi demitido. A empresa disse que não há indícios de acesso indevido ou extração de pesos dos modelos de IA, código-fonte ou dados de clientes e que continuará colaborando com as autoridades. A companhia também afirmou que seus protocolos de segurança incluem riscos internos, crimes cibernéticos e ações de Estados nacionais.
O mercado global de smartphones registrou queda de 20% nas remessas na comparação com o mesmo período de 2025, segundo a Counterpoint Research. A retração foi atribuída à escassez de chips de memória, com a produção sendo direcionada para atender à demanda por infraestrutura de inteligência artificial (IA).
Enquanto isso, Apple e Samsung ampliaram participação: a Samsung liderou com 23% e a Apple chegou a 22%, com o iPhone superando 20% no terceiro trimestre pela primeira vez. A expansão de data centers de IA elevou a procura por memórias HBM, afetando a oferta de DRAM usada em smartphones e pressionando custos, enquanto Xiaomi (10%), Oppo (9%) e Vivo (8%) ficaram atrás.
O WhatsApp começou a liberar um recurso nativo para agendar o envio de mensagens no Android, permitindo programar textos, links, fotos e vídeos para uma data e horário específicos. A função chegou ao WhatsApp Beta para Android na versão 2.26.40.7 e deve ser disponibilizada gradualmente nas próximas semanas pela Google Play Store.
O agendamento funciona em conversas individuais e grupos, com envio automático no horário escolhido mesmo com o celular offline ou o WhatsApp fechado, mantendo criptografia de ponta a ponta. O prazo para programar vai de 10 minutos até duas semanas antes, e o recurso só chega a participantes que já estavam no grupo no momento do agendamento.
OpenAI e Anthropic defenderam, em audiência no Parlamento britânico, que compromissos voluntários já não bastam para garantir a segurança de sistemas de IA de fronteira. Liam Booth-Smith, da Anthropic, afirmou que as regras “devem ser vinculantes” e criticou a dependência de autorregulação; Tom Duff Gordon, da OpenAI, disse que “elementos” deveriam ser obrigatórios, começando por comunicação de incidentes.
Google DeepMind e Meta se posicionaram contra uma estrutura legal nos mesmos termos, com a DeepMind defendendo foco em padrões e a Meta apontando os reguladores já existentes no Reino Unido. A sessão também expôs limitações do modelo atual: a AI Security Institute (AISI) testa modelos antes do lançamento, mas depende da cooperação das empresas e do acesso via contraparte dos EUA, enquanto autoridades admitiram que o regime “no momento, sim” é voluntário.