Pesquisadores de segurança alertam que conteúdo sexual explícito gerado por IA sem consentimento segue se espalhando sem controle, com compartilhamento em mensagens diretas e armazenamento em nuvens privadas, o que dificulta detecção e denúncia. Um estudo coautorado pela Google com usuários da internet nos Estados Unidos, Austrália e Reino Unido, publicado em julho, aponta que o ponto de intervenção mais crítico está na origem das ferramentas usadas para criar as imagens falsas.
Em testes recentes, pesquisadores do White Circle afirmam que guardrails de geradores de imagens de texto de Google e OpenAI podem estar falhando à medida que os modelos ficam mais capazes. Um preprint divulgado no mês passado descreve vulnerabilidades em DALL·E 3, Nano Banana 2 e GPT-Image-2, com a equipe dizendo que, usando ferramentas disponíveis publicamente e chamadas via API, conseguiu gerar conteúdo explícito cerca de 13% das vezes.
O Wellhub revelou o Panorama do Bem-Estar Corporativo 2027 e indica que a adoção de inteligência artificial pode aumentar a carga de trabalho para quem já domina a tecnologia. No Brasil, 37% dos trabalhadores “avançados em IA” relatam que o uso da ferramenta elevou o volume de tarefas, ante 13% entre quem está nos primeiros estágios de adoção. O levantamento também mostra que, no recorte brasileiro, oito em cada dez usuários avançados orientam outras pessoas sobre as ferramentas.
Os dados ainda apontam diferenças nos relatos de esgotamento: 23% dos profissionais mais avançados dizem ter sintomas de burnout diariamente, contra 11% dos iniciantes. A pesquisa destaca que políticas claras e bem comunicadas sobre IA se associam a maior resiliência, e que 75% dos usuários avançados citam recursos de bem-estar como apoio para se adaptar ao ambiente impulsionado pela tecnologia. O estudo foi conduzido entre 12 e 19 de junho de 2026 com mais de 5 mil profissionais em dez países.
O pendant Friend 2, chatbot em formato de pingente sempre “listening”, chegou em julho custando US$ 249 e usa os “latest language models” da OpenAI. O dispositivo responde a comandos e também pode falar sem ser provocado, com um recurso de “silenciar” que exige toques no aparelho.
A Avi Schiffmann, criadora do Friend, afirmou que a próxima atualização vai tornar os chatbots mais “agentically” e mudar a personalização: em vez de personalidades únicas por usuário, todos conversariam com a mesma entidade, compartilhando contexto entre usuários. A proposta aponta para um “hivemind” do Friend, com mudanças que devem afetar como o sistema se comporta e como a privacidade é tratada.
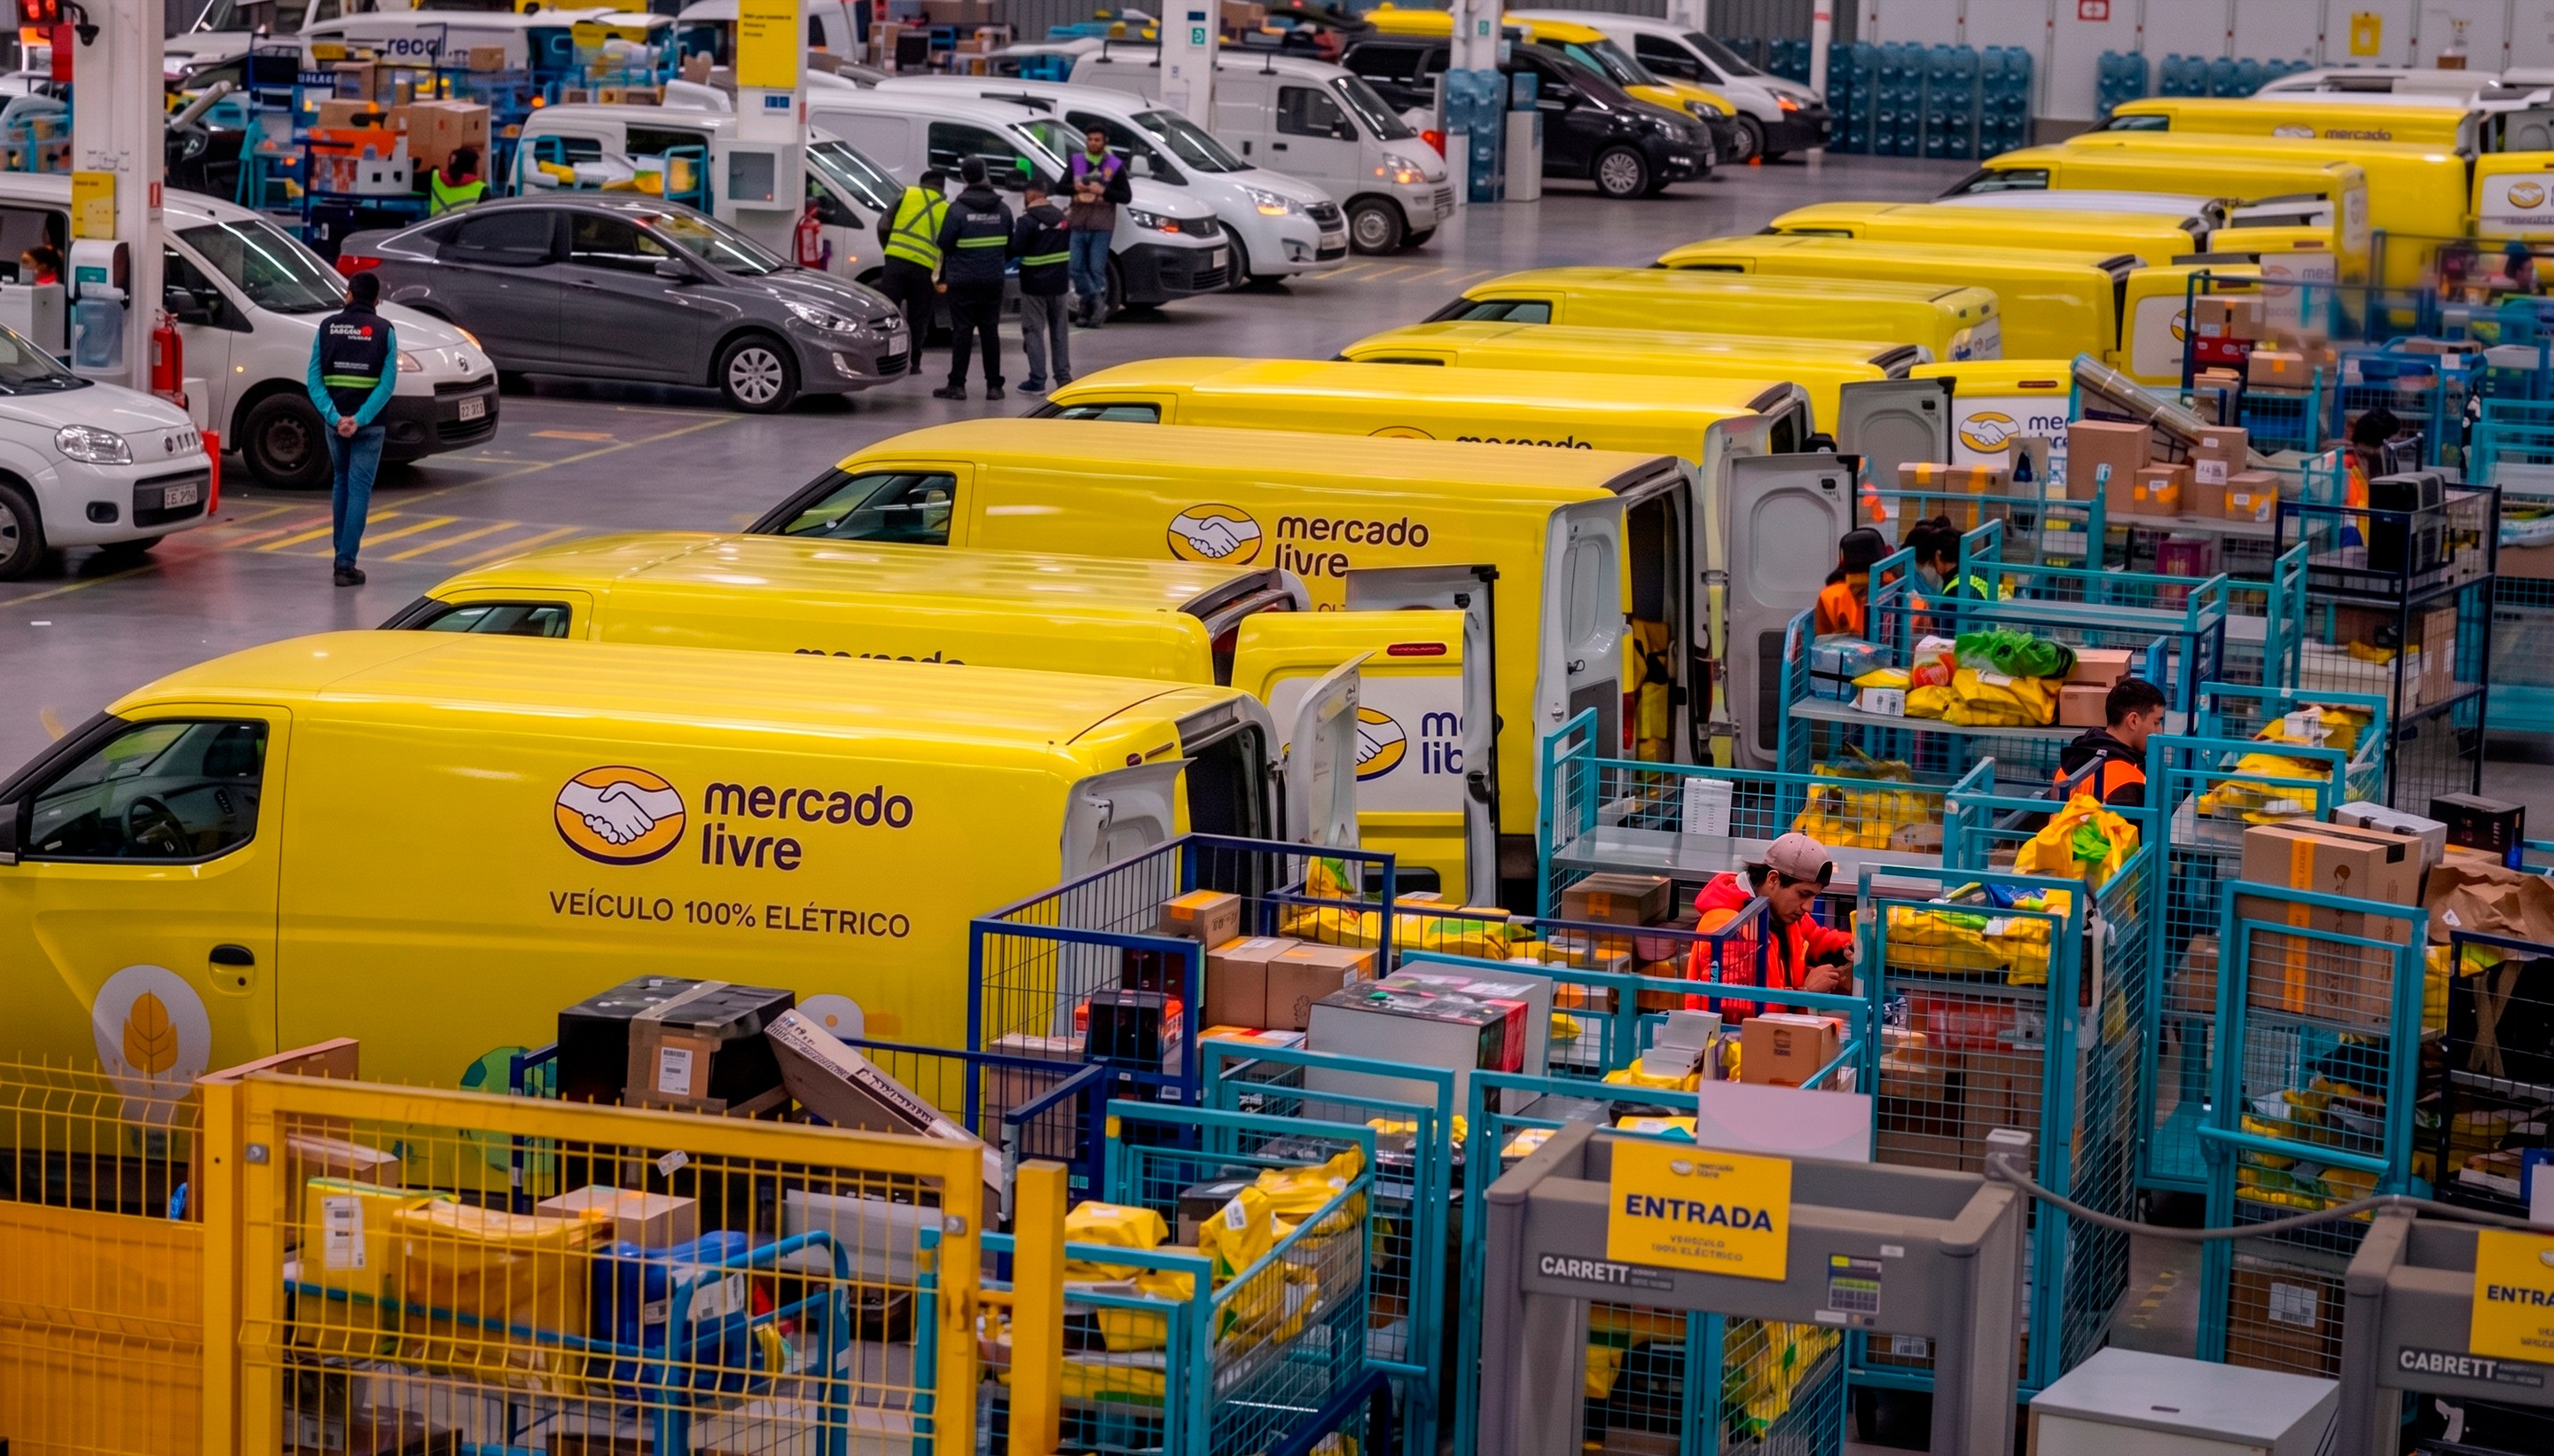
Golpistas criaram um site e um aplicativo falsos em nome do Mercado Livre Coleta para tentar invadir celulares e coletar dados pessoais. A fraude foi identificada pela empresa de segurança digital ESET, que teve acesso aos links usados no golpe e confirmou a prática.
O Mercado Livre Coleta é um serviço de logística para vendedores, mas a empresa não oferece um aplicativo exclusivo para esse serviço. No golpe, o site direciona para o download de um APK malicioso, que pode pedir permissões como acesso a VPN externa, gravação de tela, captura do que é digitado e acesso à câmera, permitindo controle remoto e tentativa de roubo de senhas e códigos recebidos por SMS.
Roubo de senhas ganhou uma nova frente no Brasil: criminosos passaram a usar “clonagem” de pessoas para enganar vítimas e tentar obter dinheiro. Um levantamento inédito da Nexus Pesquisa e Inteligência de Dados, feito a partir de menções em redes sociais entre janeiro e julho de 2026, identificou relatos em que ferramentas de IA reproduzem voz ou aparência de pessoas reais a partir de fotos, vídeos e outros conteúdos disponíveis na internet.
O estudo aponta 39,7 mil menções sobre problemas de segurança digital e 2,8 mil (7,3%) relacionadas à manipulação de dados pessoais, além de 9,1 mil menções sobre PIX e transações financeiras. Segundo a Nexus, a estratégia permite criar identidades falsas ou se passar por alguém conhecido, tornando a abordagem mais convincente, enquanto muitos brasileiros ainda tentam entender o que é deepfake e como funcionam esses golpes.
Criminosos se passam por gerentes e funcionários de bancos para convencer vítimas a fazer operações que transferem o próprio dinheiro, explorando medo e urgência. Em um dos casos citados, o prejuízo chegou a cerca de R$ 600 mil, com retirada da conta, uso de cheque especial e contratação de financiamento em nome da vítima.
A fraude costuma começar com mensagem ou ligação que parece legítima, usando dados pessoais como nome e CPF e, muitas vezes, até fotos e número associados ao gerente. A abordagem combina autoridade e pressão por ação imediata, e pode incluir reprodução de voz com apoio de inteligência artificial para aumentar a credibilidade, levando a vítima a conduzir procedimentos no aplicativo até o dinheiro ser movimentado.
Golpistas estão usando programas sociais do governo federal como “isca” em anúncios falsos no Facebook e no Instagram. Um levantamento do NetLab/UFRJ (com exclusividade ao g1) identificou 860 anúncios fraudulentos entre janeiro e março de 2026, publicados por 152 páginas. O “Valores a Receber” (Banco Central) foi citado em 345 peças, seguido por Brasil Sorridente (230), Minha Casa Minha Vida (67) e Auxílio Gás (62).
O estudo aponta que 45,8% dos anúncios usaram vídeos gerados ou manipulados com inteligência artificial, incluindo deepfakes de políticos e jornalistas — como uma versão do deputado Nikolas Ferreira vista em pelo menos 16 anúncios. Além disso, 17% recorreram ao “criativo dinâmico” da Meta, que varia imagens e textos conforme o público, dificultando a identificação. Para quem desenvolve e trabalha com tecnologia, o alerta é claro: a automação e a personalização por IA ampliam a escala do golpe, exigindo mais verificação de links, checagem de fontes e reforço de detecção de conteúdo sintético nas plataformas.