A Apple anunciou o HomeView, uma tela inteligente de 7 polegadas que reúne entretenimento, videochamadas e controle da casa inteligente. O dispositivo estreia uma nova versão da Siri com inteligência artificial e respostas personalizadas para os moradores.
O HomeView custa US$ 299 nos EUA (cerca de R$ 1.490) e chega às vendas em 13 de novembro em mercados como Estados Unidos, Canadá, Reino Unido, Austrália, Índia e Nova Zelândia, sem previsão para o Brasil no lançamento inicial. A interface ajusta brilho e informações conforme a iluminação e a distância do usuário, identifica até seis pessoas por reconhecimento facial e integra funções como chamadas FaceTime, comandos de voz e monitoramento de até nove câmeras.
A Apple anunciou a nova geração da Apple TV 4K com inteligência artificial integrada à Siri, chip A19 e suporte a som surround com quatro alto-falantes. A assistente fica mais “conversacional”, ajudando a encontrar filmes e séries por interface em tela cheia, com cartazes e recomendações ligadas ao que o usuário pede.
A Apple TV 4K também traz três microfones de longo alcance para controlar a reprodução e buscar conteúdos sem segurar o controle remoto, além de descrições de vídeos e resumos de notificações gerados por IA com processamento local via HomeKit Secure Video. No mesmo evento, o HomePod mini 2 ganhou melhorias de áudio, novas cores e suporte futuro à Siri com IA, com reconhecimento de até seis vozes e integração com Mensagens, lembretes e temporizadores.
A Apple apresentou o novo Apple TV 4K, o primeiro modelo em quatro anos, com disponibilidade a partir de sexta-feira, 13 de novembro. O aparelho traz o chip A19 e promete conectividade sem fio melhor do que a geração anterior, além de microfones integrados.
A Siri com recursos de IA será parte do lançamento, mas deve funcionar em beta nos Apple TV 4K de segunda geração e nos modelos mais novos. O novo Find My de rastreamento funciona com o controle Siri de segunda geração e mais recentes, enquanto o preço do lançamento é de US$ 299.
A OPPO anunciou a versão global do ColorOS 17 nesta terça-feira (17), com Android 17 e novas animações durante o uso. A interface também inclui recursos de IA para organizar arquivos e automatizar tarefas, além de chegar pela primeira vez a celulares de OnePlus e Realme.
O ColorOS 17 aposta em uma arquitetura unificada para renderizar componentes e promete economia de até 25% de memória RAM. Entre as novidades estão um agente integrado que combina fotos e arquivos para gerar respostas personalizadas usando tecnologia da Manus e o AI Call Guard, ferramenta para identificar possíveis golpes em ligações com vozes falsas ou deepfakes, com atualização prevista em lotes de outubro de 2026 a primeiro trimestre de 2027.
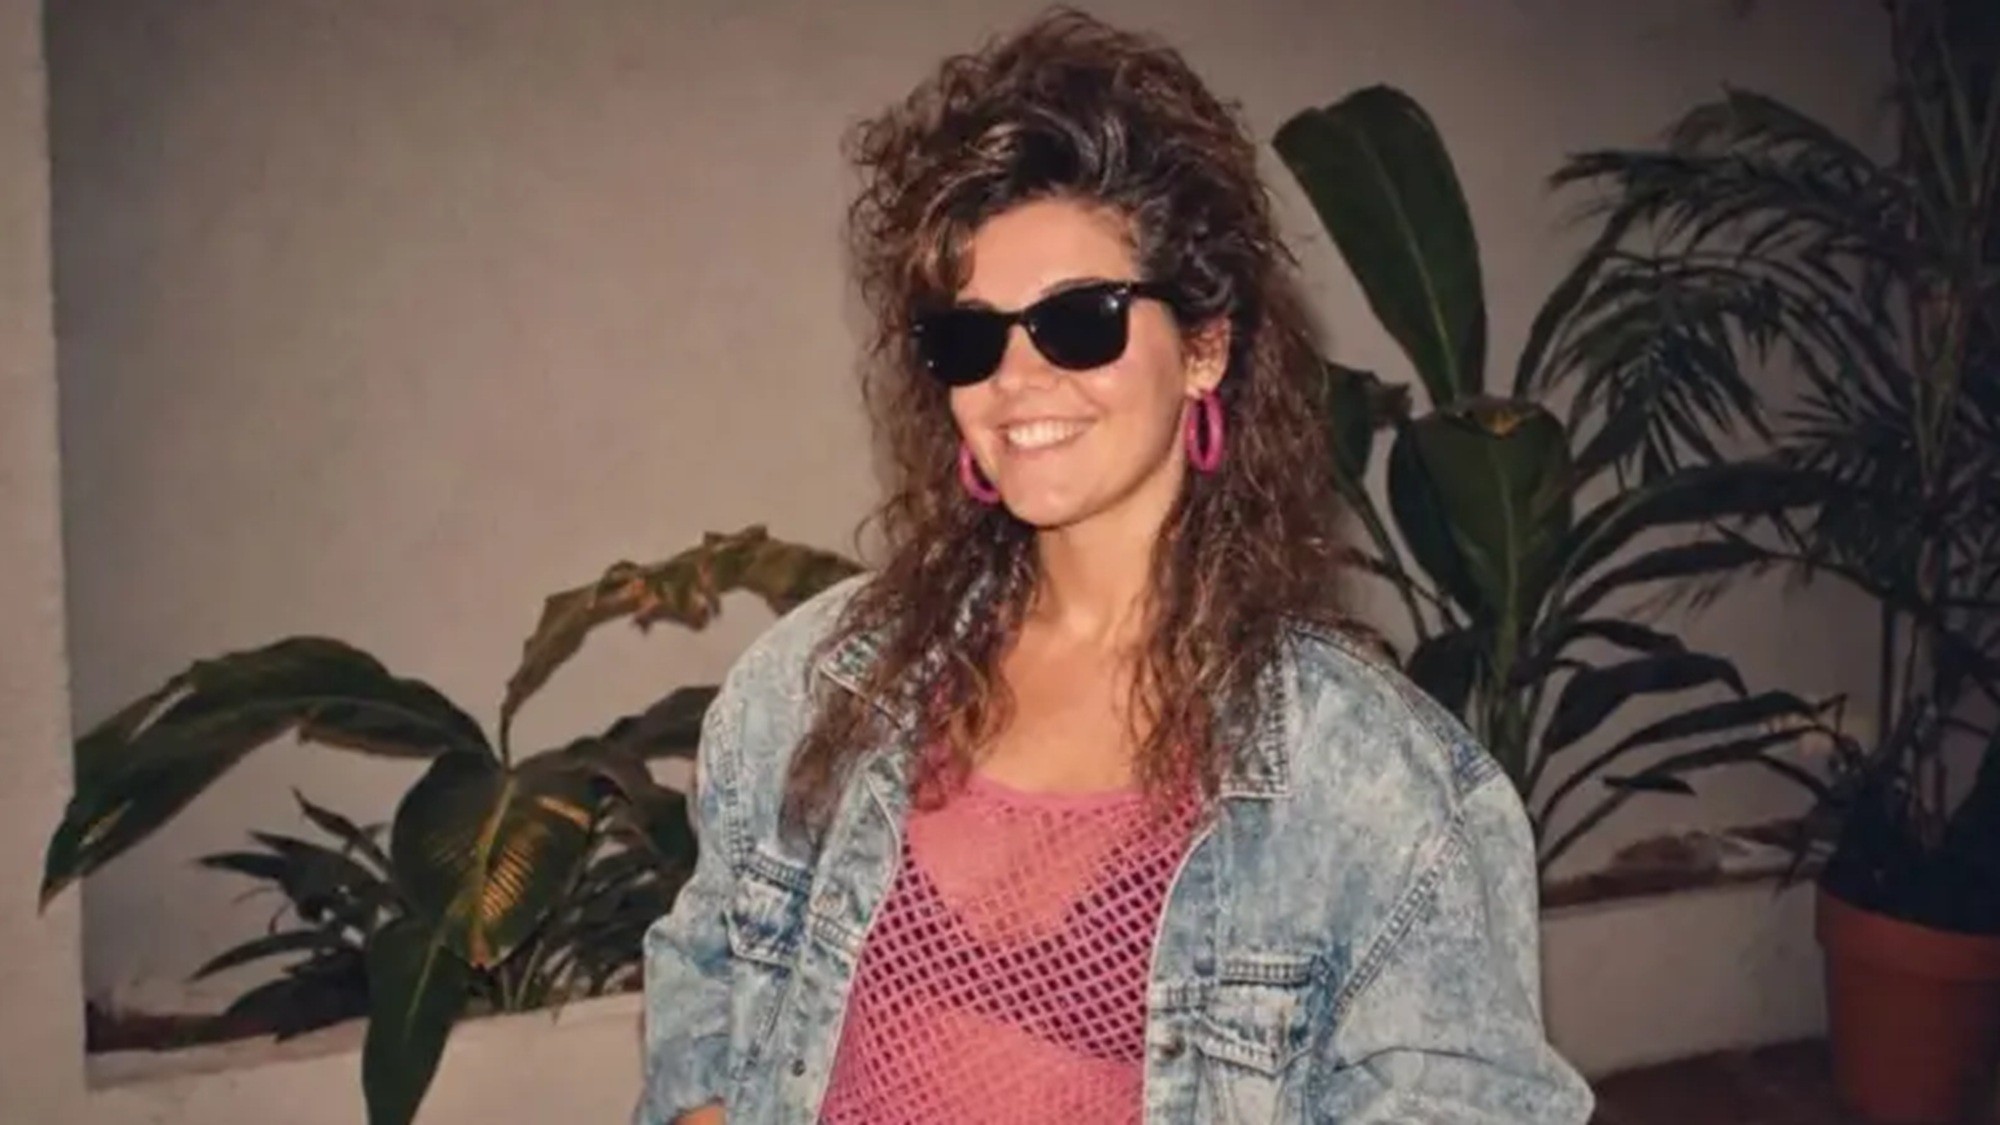
Fotos com estética dos anos 80 geradas por inteligência artificial viraram tendência nas redes, com usuários transformando selfies em retratos neon e com visual retrô. Especialistas alertam que, por trás da nostalgia, esse tipo de uso pode levar ao compartilhamento de dados pessoais em escala maior do que as pessoas imaginam.
Catarina Doria, especialista em ética da IA, diz que a “diversão por dados” incentiva o envio crescente de imagens de si e de outras pessoas, enquanto Carissa Véliz afirma que fotos podem conter metadados e dados biométricos, difíceis de “trocar” caso sejam comprometidos. As duas também citam a incerteza sobre como informações podem ser usadas no futuro e lembram que a OpenAI afirma priorizar confiança e privacidade, com controles como exclusão de histórico e modo de Chat Temporário, que não salva nem usa conversas para treinar modelos.
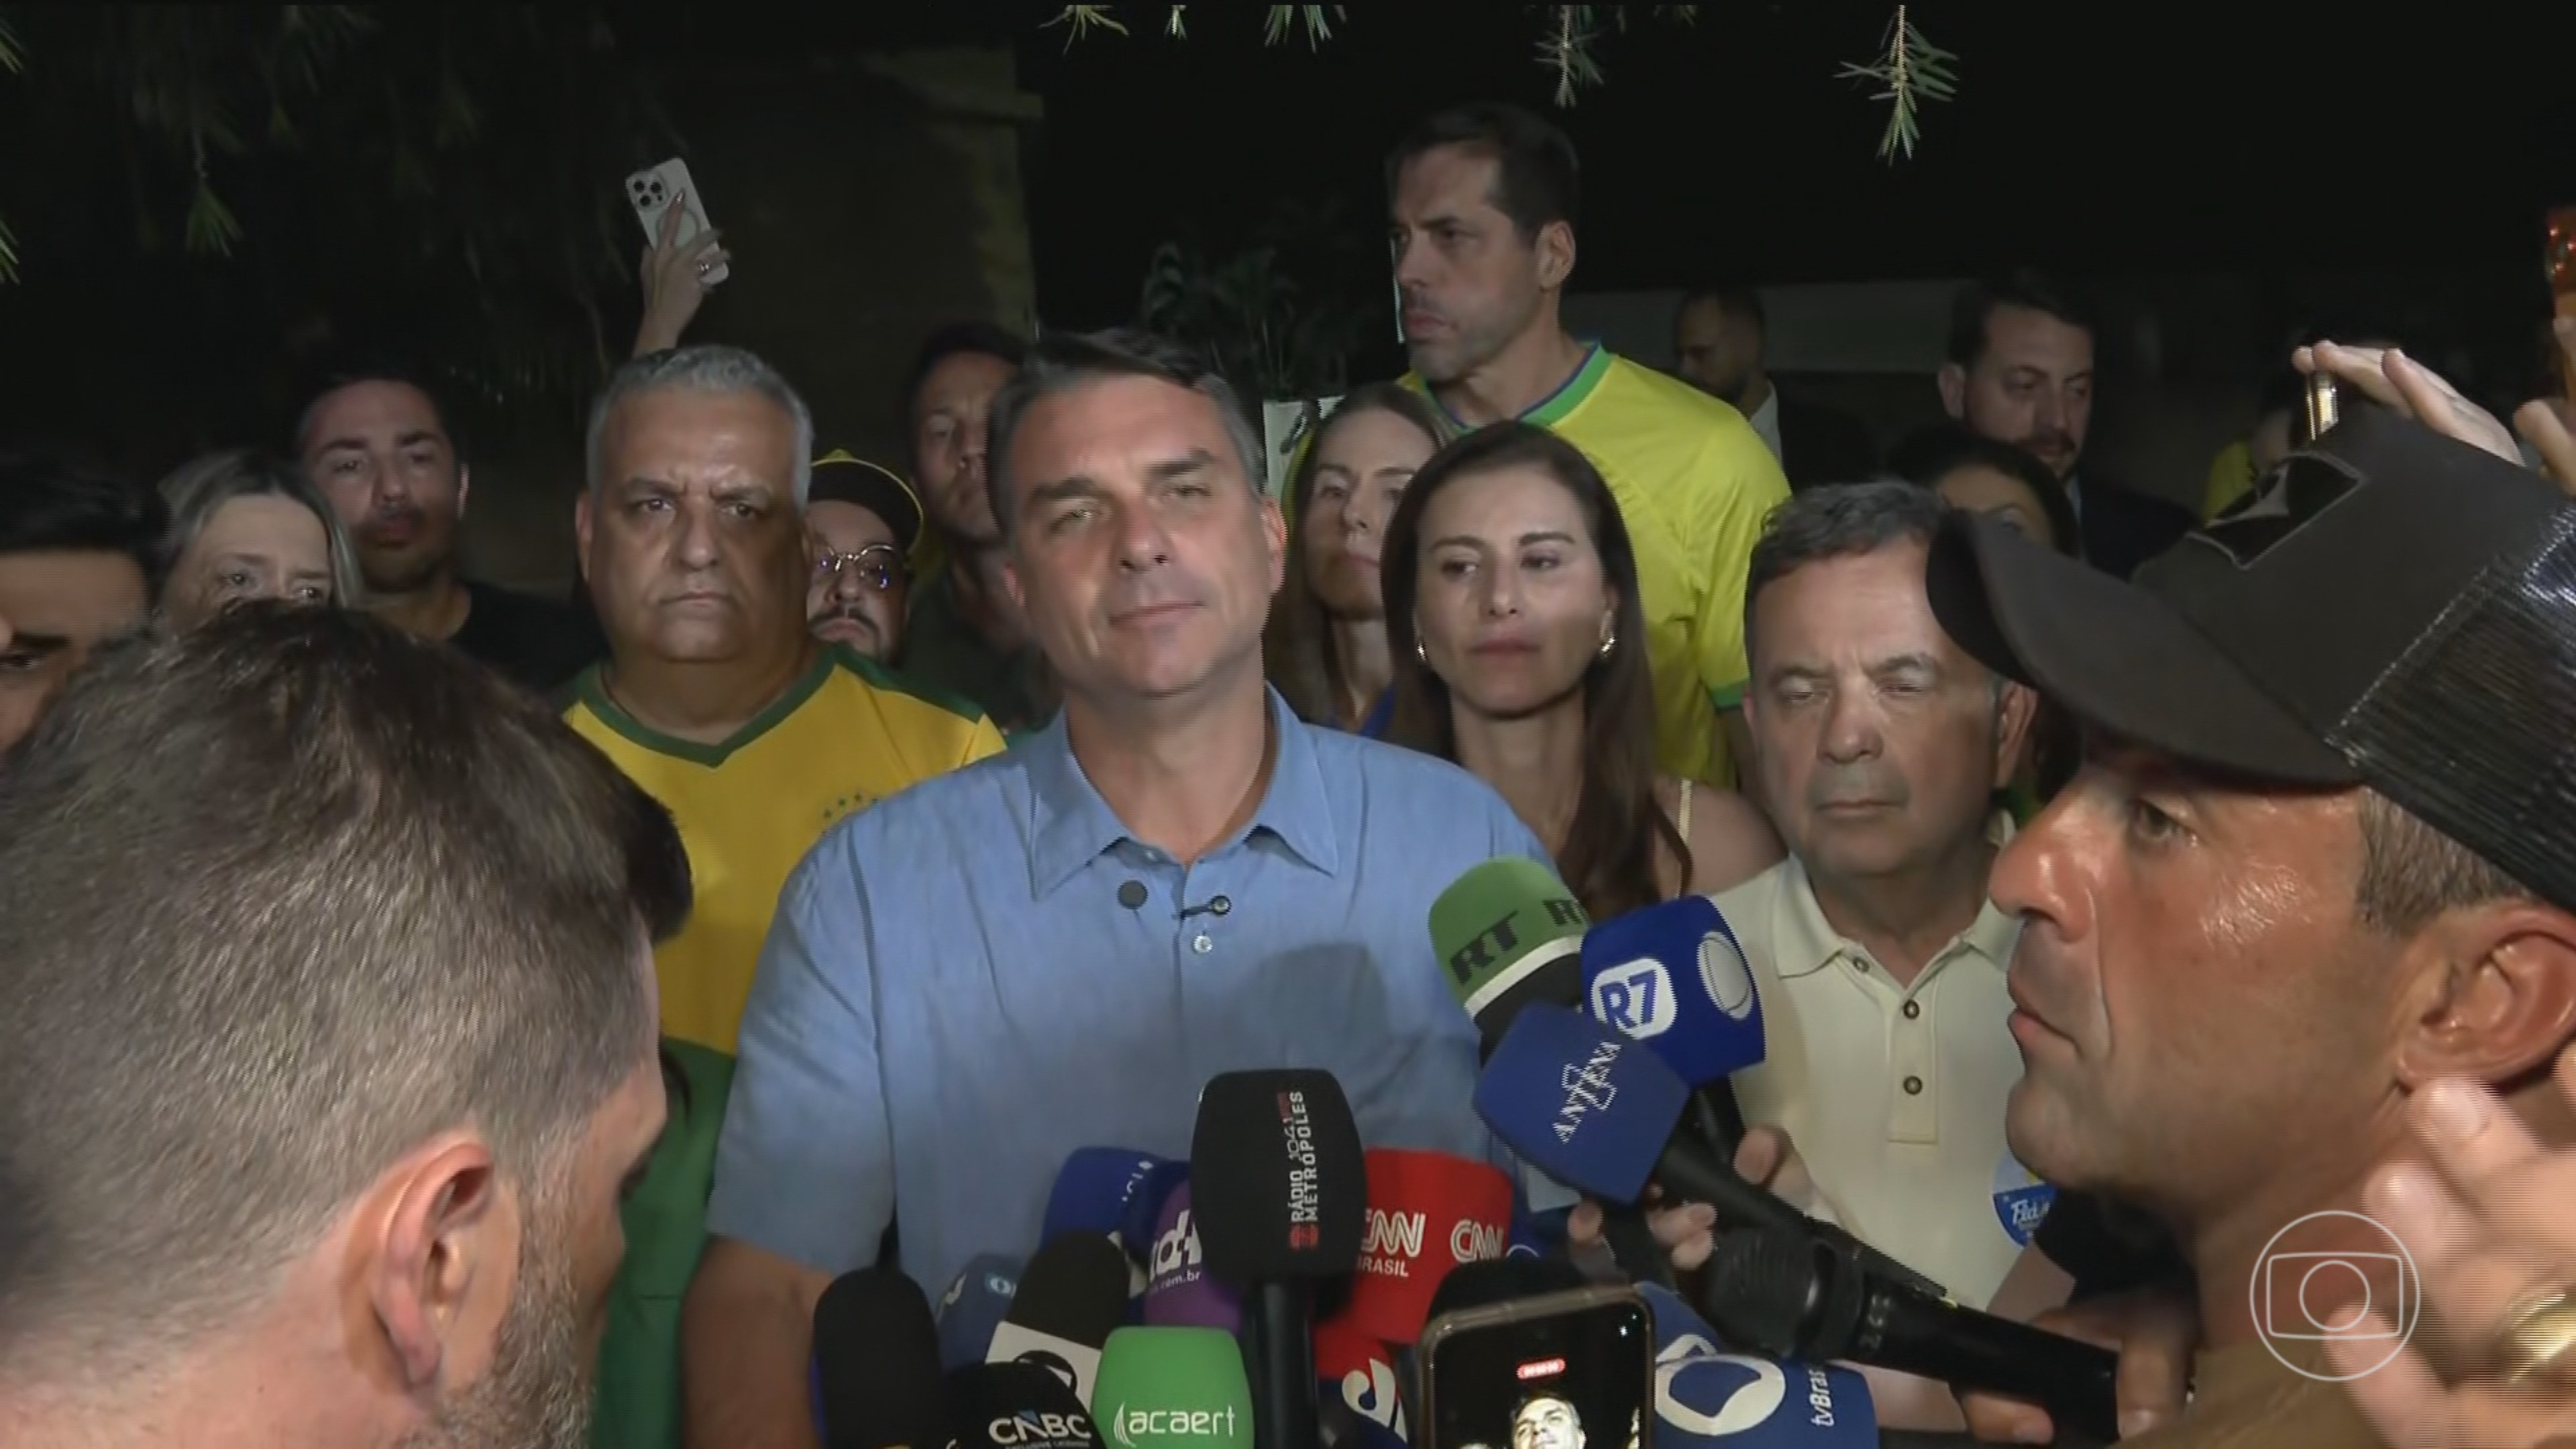
Um vídeo que viralizou no Instagram, TikTok, X e WhatsApp mostra Flávio Bolsonaro ao lado de Fernanda Bolsonaro e atribui a ele uma fala falsa sobre cortes em pensões e no 13º salário. A checagem aponta que o áudio foi fabricado com inteligência artificial e sincronizado ao movimento dos lábios do candidato.
Ferramentas de detecção usadas no Fato ou Fake indicaram alta probabilidade de manipulação: Hive Moderation apontou 83,1% e Hiya/InVID chegou a 99% de chances de geração por IA. A assessoria de Flávio Bolsonaro afirmou ser uma “evidente montagem por IA” e uma “fake news eleitoral”, enquanto a gravação verdadeira apresenta outra fala sobre o resultado do primeiro turno.
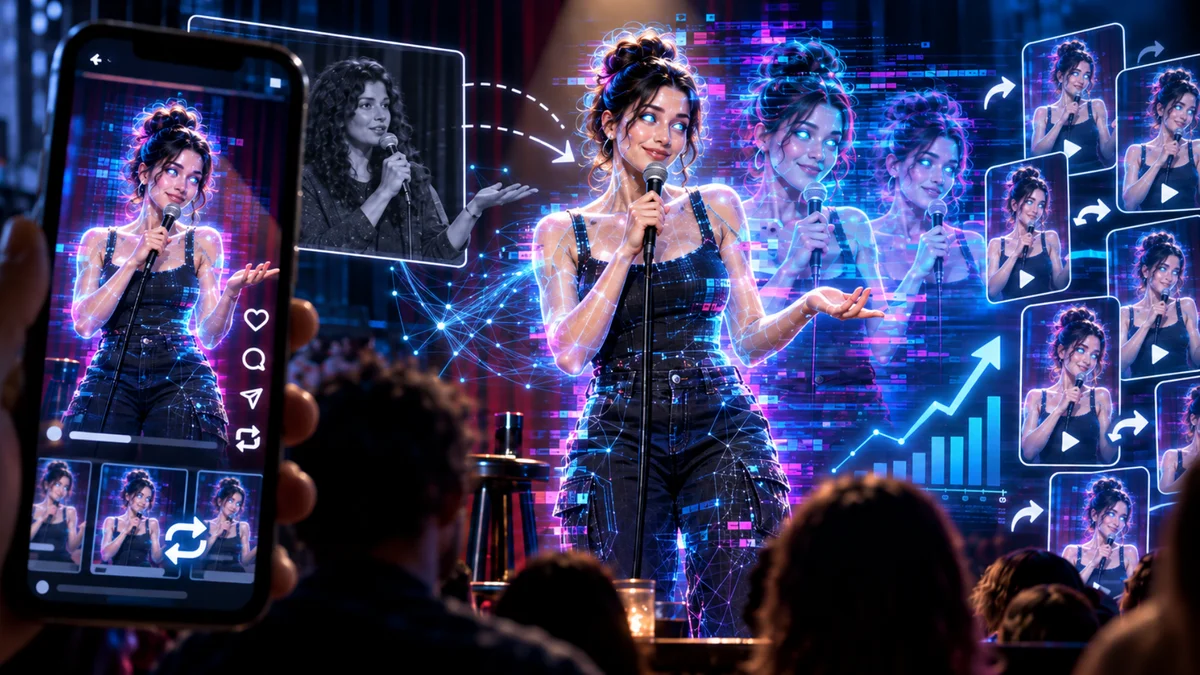
Perfis no Instagram estão usando personagens criados por inteligência artificial para reproduzir piadas e rotinas de stand-up de comediantes reais e transformar os vídeos em propaganda para páginas pagas no OnlyFans e no Fanvue. Alguns desses perfis reúnem centenas de milhares de seguidores e milhões de visualizações, enquanto artistas denunciam cópias de textos, gestos e até roupas em vídeos sintéticos.
Um caso com repercussão envolve “Tiffany Sloane”, personagem gerada por IA que começou a publicar em 11 de setembro e chegou a cerca de 375 mil seguidores até 5 de outubro. As páginas usam o formato de vídeos de stand-up no Instagram e, em seguida, direcionam o público para assinaturas; no OnlyFans, a plataforma permite IA apenas quando vinculada a criador verificado e identificada como conteúdo artificial, enquanto o Fanvue exige identificação clara e direitos sobre o material publicado.
O The Download, newsletter do MIT Technology Review, aponta um “paradoxo” no debate sobre IA: apesar de o sentimento público ficar mais negativo, o uso da tecnologia segue acelerando. A edição também destaca discussões sobre como a IA está afetando diferentes áreas e reúne temas em destaque, como políticas e disputas envolvendo IA, além de casos ligados a deepfakes e agentes de IA.
O boletim ainda relaciona a percepção de riscos e controvérsias ao avanço rápido da tecnologia, citando exemplos como decisões judiciais envolvendo deepfake e relatos sobre sistemas de IA que exploram falhas em validações. No mesmo pacote, o MIT Technology Review anuncia sessões do EmTech Future 2026, incluindo um bate-papo com Yossi Matias, do Google Research, sobre como a IA está reshaping biologia, infraestrutura, manufatura e ciência.
Um estudo do NetLab (UFRJ) mapeou o fluxo de desinformação até chegar ao grande público durante o primeiro turno das eleições de 2022, analisando 115,3 mil mensagens no WhatsApp e 180,9 mil no Telegram. As narrativas costumam nascer em canais menores e grupos de mobilização e, quando ganham tração, são adaptadas para redes como Instagram, TikTok, Kwai e Facebook, onde atuam recomendação algorítmica, influenciadores e impulsionamento pago.
No centro do alcance está o vídeo curto, apontado como o formato mais “viralizável” para catalisar a desinformação. Com a popularização da IA generativa, o impacto dos deepfakes cresce: um relatório da ANPD indica que o Brasil concentra 39% dos casos na América Latina em 2025 e registra aumento de 126% nos ataques com imagens, vozes e identidades falsas, ampliando o desafio de transparência e fiscalização das plataformas.
Vídeos falsos com voz e imagem de figuras conhecidas dispararam nas redes sociais nas últimas semanas, com destaque para o período eleitoral. Os conteúdos criam declarações políticas inventadas, alteram áudios e montam cenas com aparência realista, capazes de enganar o público.
Com a força da inteligência artificial nesse tipo de manipulação, aumentam os riscos de desinformação e de golpes financeiros associados a perfis e vídeos adulterados. O avanço desse recurso pressiona plataformas e usuários a redobrarem a verificação antes de compartilhar ou acreditar no que é visto.
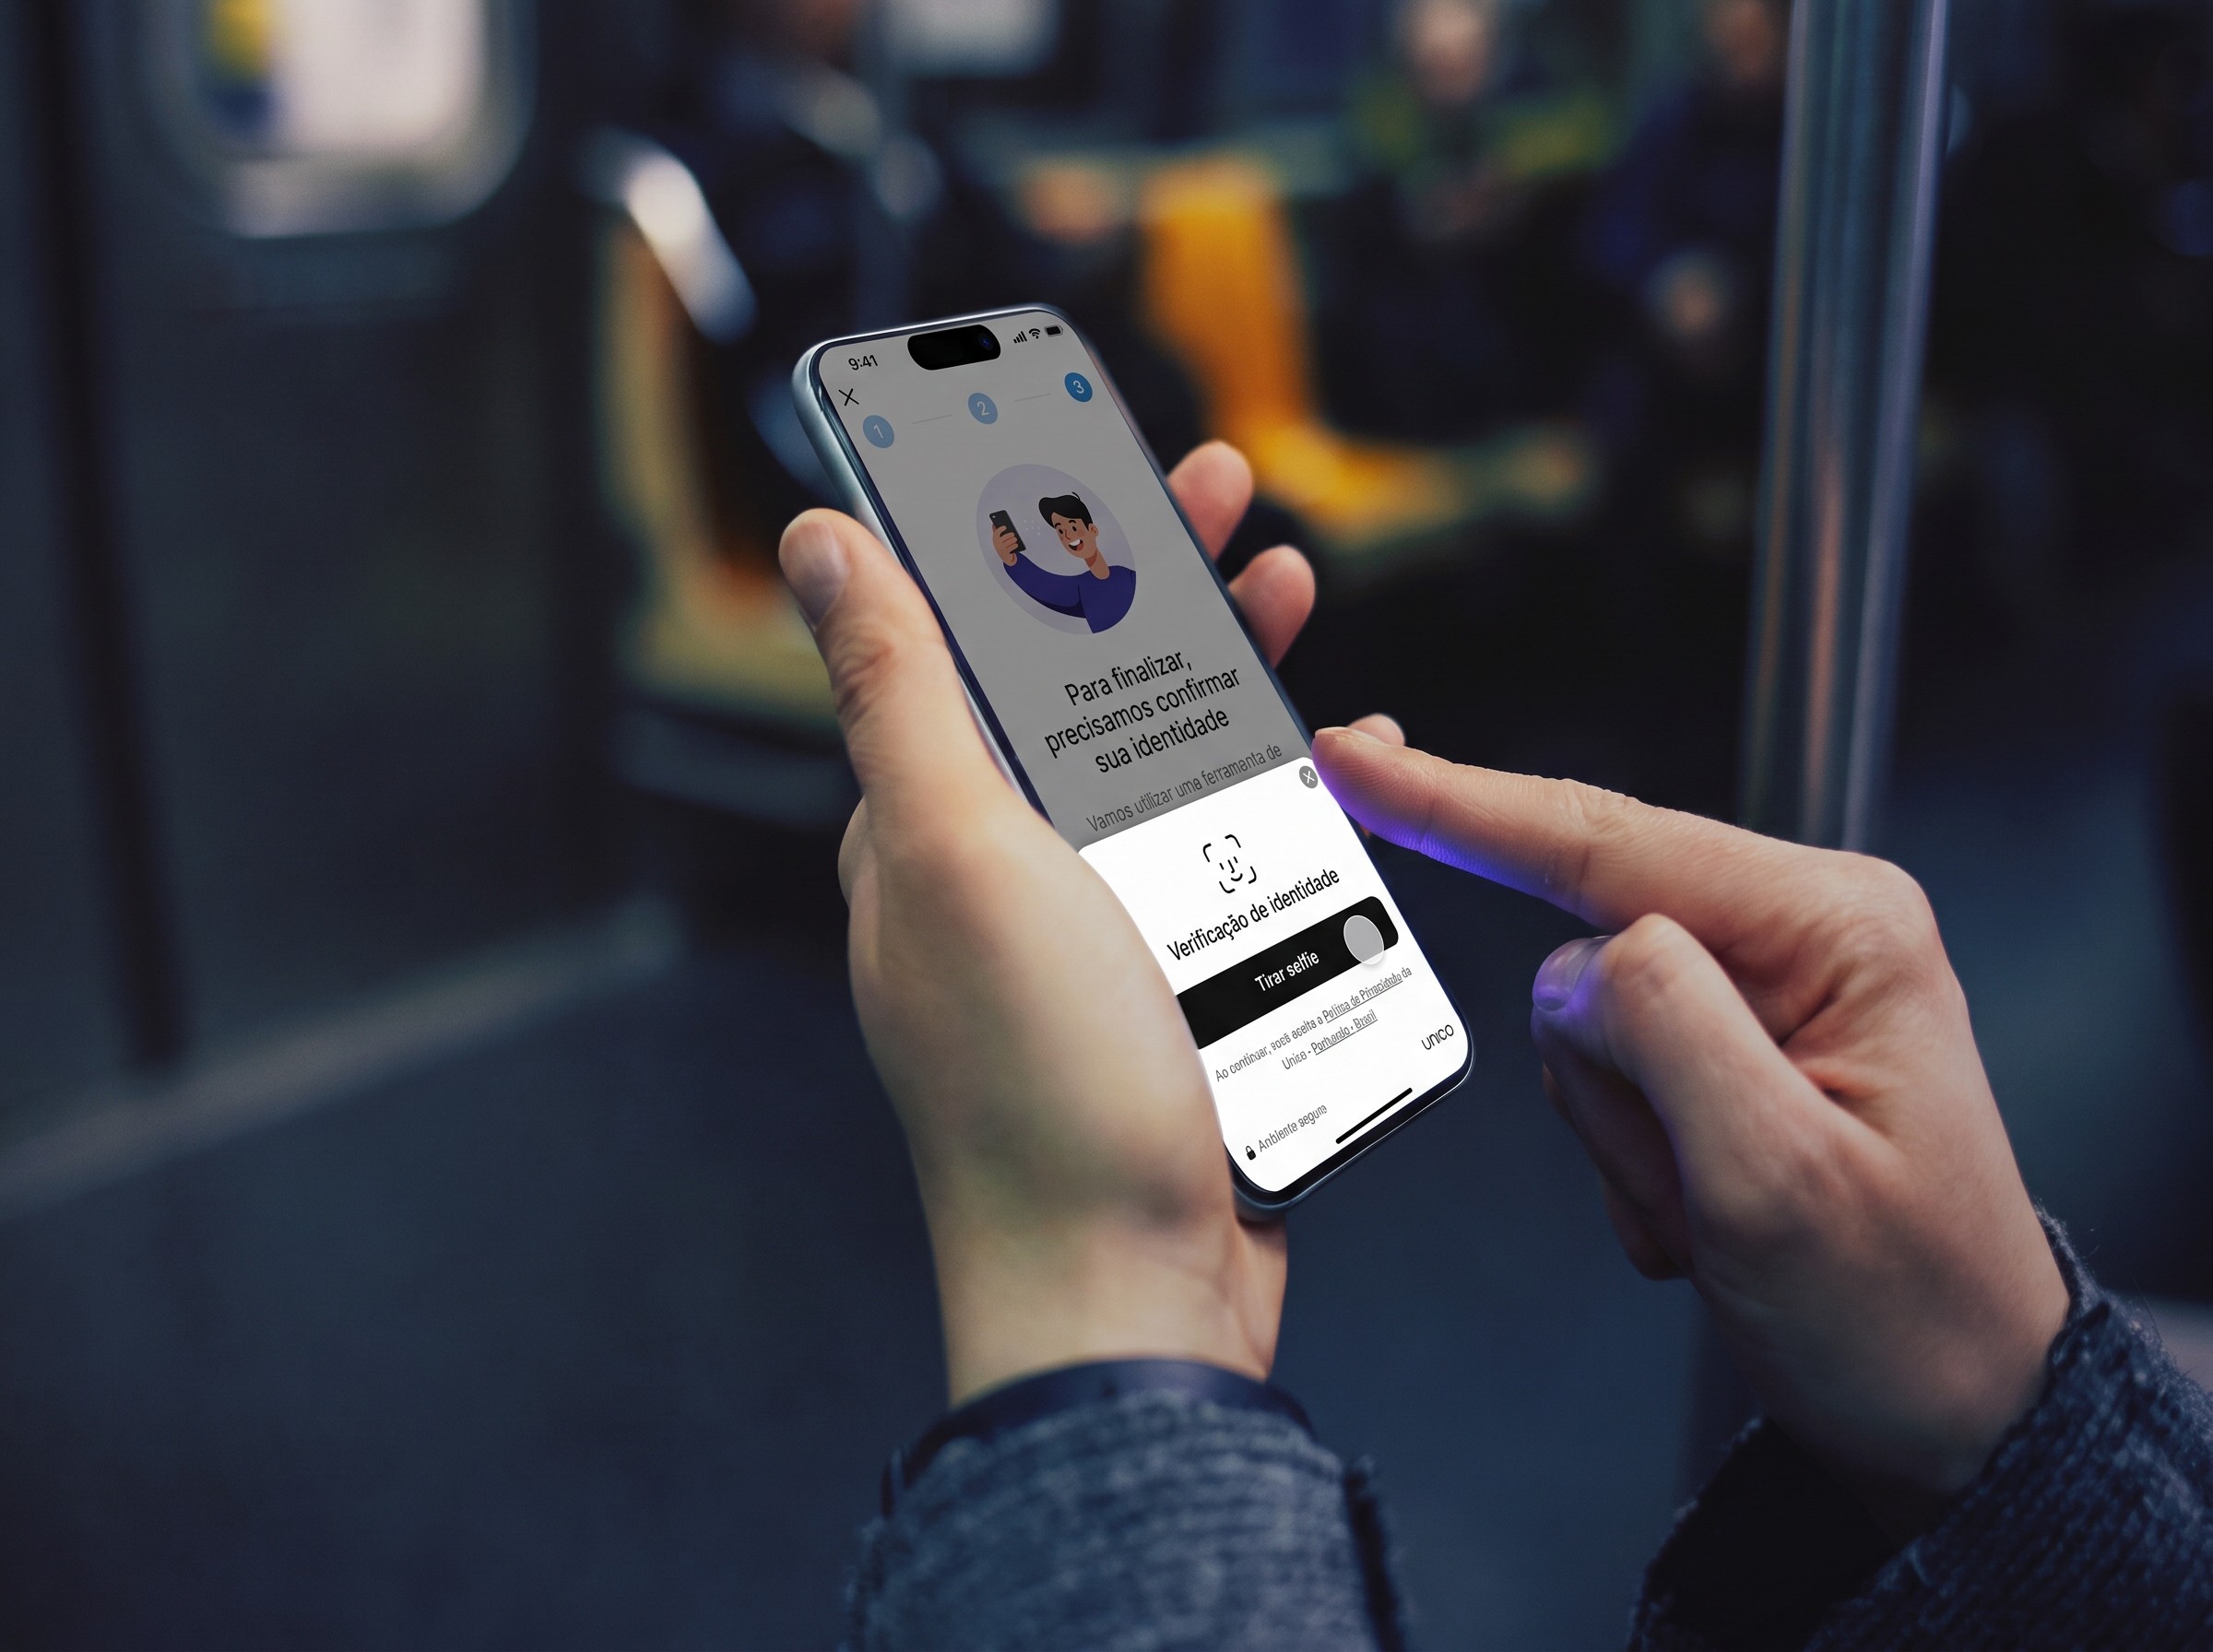
Roubo de contas e injeção de imagens e vídeos manipulados estão entre as fraudes que mais avançam. Um relatório da Unico, em parceria com a Liminal, estima 6 milhões de vítimas em 2025, alta de 141% ante 2021, e aponta que imagens e vídeos manipulados somam 45,8% dos casos classificados.
Com a evolução da IA, sinais visuais que antes ajudavam a identificar falsificações, como “defeitos” no rosto ou na fala, ficam mais raros. A orientação é interromper a conversa e confirmar por um canal independente — e, se o pedido envolver dinheiro, dados pessoais ou códigos de acesso, a verificação deve acontecer fora do contato que trouxe a solicitação.
Vídeos falsos produzidos por inteligência artificial e informações de baixa qualidade já representam uma ameaça maior às eleições e à democracia do que as fake news tradicionais, aponta o novo Guia Internet, Democracia e Eleições, publicado pelo CGI.br. O documento compara o cenário atual com 2018 e destaca que, hoje, redes mais restritas como o WhatsApp ganharam espaço na circulação de desinformação.
O guia afirma que a desinformação deixou de depender de uma única plataforma e que o vídeo passou a ser o principal vetor, muitas vezes acompanhado de textos curtos que dão aparência de legitimidade. Entre as preocupações estão o avanço do realismo das deepfakes, a possibilidade de desconfiança até diante de informações verdadeiras e o uso de IA generativa combinada a ferramentas de direcionamento de mensagens para perfis específicos.
Líderes do setor de IA, incluindo Dario Amodei, da Anthropic, pediram desaceleração do desenvolvimento por riscos da tecnologia, com apoio de nomes como Sam Altman, da OpenAI, e Elon Musk. Enquanto isso, a China trata o tema com foco em governança e prevenção, afirmando que a IA deve permanecer “sempre sob controle humano”, em fala de Xi Jinping durante a Organização Mundial de Cooperação em IA.
A Administração do Ciberespaço da China publicou diretrizes de segurança em setembro defendendo políticas preventivas para evitar que a IA ameace “a sobrevivência e o desenvolvimento da humanidade”. O governo também já exigiu identificação de conteúdos gerados por IA, proibiu parceiros virtuais de IA para menores e vetou deepfakes para disseminar desinformação, em meio à rivalidade geopolítica com os EUA.
Chen Yixin, ministro da Segurança do Estado da China, alertou que o uso indevido de inteligência artificial pode ameaçar a segurança política, institucional e ideológica do país. Em texto publicado na revista oficial China Cyberspace, ele citou riscos como “guerra de opinião pública” e “guerra cognitiva”, além de deepfakes, conteúdos e bots em redes sociais capazes de fabricar rumores e incitar divisões.
O ministro também mencionou o avanço da IA para descobrir falhas em sistemas e criar malware, e disse que países com vantagem tecnológica poderiam usar a justificativa de segurança nacional para impor controles e “monopolizar” padrões da indústria. O porta-voz do Ministério das Relações Exteriores, Guo Jiakun, defendeu um desenvolvimento “aberto, inclusivo, universalmente benéfico e ético”, e o tema deve entrar na pauta da cúpula entre Trump e Xi Jinping em 24 de setembro.
Uma investigação do The New York Times identificou que o X ainda exibe imagens sexuais de menores de idade geradas por inteligência artificial, incluindo criações feitas pelo Grok, assistente de IA integrado à rede social. O Centro Canadense de Proteção às Crianças relatou que o Grok atendeu pedidos de conteúdo sexualizado e até explícito envolvendo crianças, inclusive pessoas já reconhecidas por autoridades em casos anteriores.
A apuração usou um software automatizado para localizar posts com base em termos relacionados à prática e encontrou mais de 75 imagens no primeiro semestre. Apesar de o conteúdo ter sido removido após denúncias, algumas publicações acumularam centenas de visualizações, reforçando preocupações com deepfakes e falhas de segurança mesmo com filtros automatizados.
O TSE rejeitou uma ação do PT contra a divulgação de um vídeo do ex-presidente Jair Bolsonaro feito com inteligência artificial. Por 4 votos a 3, a Corte entendeu que o conteúdo não configurou propaganda eleitoral irregular porque foi exibido na convenção partidária, e ainda estabeleceu definições e regras para deepfakes nas eleições.
A Corte também definiu deepfake como conteúdo sintético produzido ou manipulado por IA (ou tecnologia equivalente) com realismo suficiente para criar, reproduzir ou alterar imagem, voz ou manifestação de pessoa viva, falecida ou fictícia, e determinou que a proibição depende de caracterização como propaganda eleitoral. No mesmo dia, a OpenAI adiou partes do desenvolvimento e do lançamento do Astra após avaliações internas apontarem capacidades consideradas críticas em cibersegurança.
O Tribunal Superior Eleitoral rejeitou, nesta terça-feira (1º), uma ação do PT contra a divulgação de um vídeo do ex-presidente Jair Bolsonaro feito com inteligência artificial. No lançamento da candidatura de Flávio Bolsonaro (PL) à Presidência, em agosto, foi exibido um vídeo simulando um pronunciamento do pai, que está em prisão domiciliar. Por 4 votos a 3, o TSE entendeu que não houve propaganda eleitoral irregular porque o conteúdo foi divulgado na convenção partidária.
Além do caso envolvendo o vídeo, os magistrados definiram regras para deepfakes. Por 5 votos a 2, a Corte estabeleceu que deepfake é o conteúdo sintético produzido ou manipulado por inteligência artificial (ou tecnologia equivalente) com grau de realismo capaz de criar, reproduzir ou alterar imagem, voz ou manifestação de pessoa viva, falecida ou fictícia. A proibição do uso de deepfake nas eleições, segundo o TSE, depende de o conteúdo ser caracterizado como propaganda eleitoral, e o conceito deve ser aplicado a processos semelhantes em tramitação na Justiça Eleitoral.
A fraude digital no Brasil passou a mirar a identidade da vítima com “clonagem de identidades” feita a partir de voz, fotos e vídeos obtidos na internet. Um levantamento da Certta e da Nexus aponta que criminosos combinam esses materiais com ferramentas de inteligência artificial generativa para simular credenciais hiper-realistas e se passar por pessoas reais.
O estudo “Mapa de Confiança Digital”, com análises de conteúdos publicados entre janeiro e julho de 2026, registrou 2,8 mil menções sobre manipulação de dados nas redes sociais (7,3% do total mapeado). No recorte, táticas envolvendo Pix e transações somaram 9,1 mil menções (23%), enquanto o debate sobre “Dados Pessoais e LGPD” atingiu 3,3 mil menções (8,3%).
Ao abrir o Instagram e ver um post de um político, depois entrar no Facebook e encontrar um vídeo do mesmo candidato e, no TikTok, ver novamente conteúdos parecidos, a diferença de exibição costuma estar nos algoritmos. Esses sistemas identificam interesses de cada usuário e entregam conteúdo personalizado, levando em conta sinais como tempo de visualização, curtidas, compartilhamentos, perfis seguidos e pesquisas feitas dentro da rede.
A recomendação também pode aumentar o alcance quando uma publicação tem potencial de interessar mais pessoas, elevando as chances de viralizar. A principal crítica é a falta de transparência sobre quais abordagens o algoritmo usa e se há viés na entrega; especialistas destacam ainda que, embora não escolham governantes, esses sistemas podem influenciar quais informações chegam ao eleitor, inclusive com impulsionamento pago durante o período oficial de campanha.
A União Europeia começou a aplicar novas regras de transparência para conteúdos criados ou modificados por inteligência artificial. O Artigo 50 do AI Act, em vigor desde 2 de agosto, determina que empresas identifiquem imagens, vídeos e áudios gerados por IA quando eles puderem ser confundidos com conteúdo real.
A regra também vale para certos textos produzidos ou manipulados por IA sobre temas de interesse público, quando não houver revisão humana ou controle editorial. O descumprimento pode levar a multas de até 15 milhões de euros ou 3% do faturamento anual mundial, e a UE permite diferentes abordagens, como marcas d’água invisíveis e metadados, além de rótulos visuais para o usuário.
Vídeos e imagens gerados por IA estão minando a confiança em conteúdos sobre animais na internet, desde pedidos de ajuda até denúncias de maus-tratos. Um caso relatado em Los Angeles envolve uma mulher que recebeu uma foto do gato perdido “Brooklyn” supostamente encontrado, mas percebeu sinais clássicos de geração por IA e não pagou a suposta taxa para recuperar o pet.
A ONG We Animals, que publica trabalhos de 175 fotojornalistas sobre alegados abusos em fazendas, circos e laboratórios, também enfrenta desconfiança após compartilhamentos que parecem “perfeitos demais”. Para manter a credibilidade, o grupo diz que pretende mostrar mais bastidores e adotar tecnologia para embutir procedência e histórico de edição em arquivos digitais, enquanto pesquisadores e reguladores discutem formas de reduzir a disseminação de conteúdo falso.
Roubo de senhas ganhou uma nova frente no Brasil: criminosos passaram a usar “clonagem” de pessoas para enganar vítimas e tentar obter dinheiro. Um levantamento inédito da Nexus Pesquisa e Inteligência de Dados, feito a partir de menções em redes sociais entre janeiro e julho de 2026, identificou relatos em que ferramentas de IA reproduzem voz ou aparência de pessoas reais a partir de fotos, vídeos e outros conteúdos disponíveis na internet.
O estudo aponta 39,7 mil menções sobre problemas de segurança digital e 2,8 mil (7,3%) relacionadas à manipulação de dados pessoais, além de 9,1 mil menções sobre PIX e transações financeiras. Segundo a Nexus, a estratégia permite criar identidades falsas ou se passar por alguém conhecido, tornando a abordagem mais convincente, enquanto muitos brasileiros ainda tentam entender o que é deepfake e como funcionam esses golpes.
Uma postagem de candidato pode ser cercada por centenas ou milhares de comentários, mas nem sempre essas contas representam pessoas reais. O g1 explica como bots e perfis falsos funcionam: bots são contas automatizadas para publicar, curtir, comentar ou compartilhar, enquanto perfis falsos simulam ser pessoas reais.
A professora Yasmin Curzi, da FGV, aponta que o objetivo costuma ser interferir no debate público e criar viés de confirmação, atingindo quem já tem posição política definida. Também pode surgir a impressão de que um tema ou candidato é mais popular do que realmente é, quando mensagens repetidas em grande volume reforçam a percepção de apoio.
Um professor substituto em Los Banos, na Califórnia, recebeu mensagens de colegas avisando que uma foto com aparência de IA estava circulando nas redes. Ao ver a imagem, ele disse reconhecer que era uma versão manipulada dele, com roupas íntimas e em pose sugestiva, apesar de não ser a foto original. O caso se estendeu por semanas, envolveu duas escolas e passou por conversas com administradores, pais e até a polícia.
Outros docentes ouvidos pela WIRED também alegam ter sido vítimas de fotos e vídeos sexualizados feitos por alunos, “provavelmente usando IA”. As situações teriam causado grande abalo emocional e levado alguns professores a repensar sua relação com os estudantes. A reportagem ainda cita políticas de plataformas para conteúdo de assédio e menciona que a disseminação de imagens íntimas não consensuais pode configurar crime nos EUA.
Ferramentas de inteligência artificial já permitem criar imagens e vídeos que colocam o rosto de uma pessoa em novos cenários, mudam roupas e expressões ou fazem parecer que ela disse algo que nunca disse. O problema surge quando esse material é feito sem autorização, podendo afetar reputação, privacidade e imagem da vítima.
No Brasil, não existe um “crime específico” para todo uso abusivo de deepfake, mas a conduta pode gerar responsabilidade civil e, em situações determinadas, se enquadrar em crimes. A prática pode se tornar penal quando ligada a outros delitos, como montagem envolvendo nudez ou ato sexual (art. 216-B), divulgação de cenas de sexo ou pornografia sem consentimento (art. 218-C) e violência psicológica contra a mulher com uso de inteligência artificial (art. 147-B, com aumento de pena), além de regras mais rígidas para casos com crianças e adolescentes e obrigações para plataformas no combate à violência digital.
A popularização dos óculos inteligentes Meta AI aumenta a chance de alguém ser gravado sem consentimento em locais públicos. Com a adoção crescente, escolas, tribunais, restaurantes e casas de shows passaram a banir os dispositivos, e até participantes de eventos de tecnologia relatam restrições, como as do DEF CON 2026. A fiscalização, porém, depende de equipes com conhecimento técnico e, em alguns casos, da colaboração dos próprios usuários ao declarar o uso dos óculos.
A Electronic Frontier Foundation (EFF) alerta que, sem leis abrangentes de privacidade para consumidores, a Meta pode tornar a tecnologia mais invasiva para sustentar vendas e acompanhar rivais. A entidade também cita que recursos futuros impulsionados por IA, como reconhecimento facial, podem elevar os riscos, incluindo a criação de deepfakes e imagens íntimas não consensuais sem que as pessoas percebam que estão sendo filmadas.
A preocupação com a inteligência artificial generativa em eleições ganhou força nos últimos anos, com previsões de uma avalanche de desinformação por meio de áudios e imagens realistas. Para Felix Simon, pesquisador da Universidade de Oxford, as evidências disponíveis até agora indicam que esse temor pode estar superestimado. Ele afirma que, para a IA ser eficaz na distorção do voto, seria necessária uma demanda não atendida por mais desinformação, o que não existe.
Simon também destaca que a disputa pela atenção do público é uma limitação central para qualquer estratégia de influência, independentemente da tecnologia usada. Segundo ele, conteúdos em campanhas nas redes sociais frequentemente servem para reforçar opiniões já formadas, e os resultados eleitorais entre 2023 e 2024 continuaram mais ligados a fatores econômicos, culturais, sociais e partidários do que ao uso de IA em escala esperada.
Zak, Zelda e Cody Williams assumiram a retomada do Instagram do pai, Robin Williams, após a filha se manifestar contra o uso da imagem e da voz dele em conteúdos gerados por IA. Em um post publicado na terça-feira, eles disseram querer transformar o perfil em um “lugar seguro e confiável”, com fotos, vídeos e memórias que reflitam o legado do ator com autenticidade.
A decisão também é apresentada como uma resposta ao “abuso desenfreado” de IA envolvendo a voz e a semelhança de Robin Williams. O perfil ficou inativo após a morte do ator em 2014, e no ano passado Zelda pediu que fãs parassem de enviar vídeos gerados por IA; agora, a família afirma que vai usar a conta para compartilhar o humor e o talento do artista.
O Rogue Studio lançou o Rogue 1.0, uma plataforma de geração de vídeo com IA voltada para criação de conteúdo adulto “rated R”, com foco em produção de nível profissional. A empresa afirma que quer oferecer um ambiente para criadores sem restrições criativas e sexuais, em vez de depender de sites NSFW baseados em tecnologia aberta desatualizada.
O serviço inclui planos de assinatura entre US$ 29 e US$ 299 e reúne modelos de geração de imagens e vídeo, além de ferramentas próprias. A plataforma também estabelece regras para impedir usos ilegais, como deepfakes não consensuais e material de abuso sexual infantil, com três camadas de moderação humana que analisam prompts, intenção e o conteúdo gerado antes de ser disponibilizado ao usuário.
A SaferNet protocolou na Agência Nacional de Proteção de Dados (ANPD) um levantamento com cerca de 1.093 contas do Telegram que apresentam indícios de material de abuso sexual infantil. A ONG diz que fez o monitoramento entre 2017 e 2026 a partir de denúncias recebidas pela plataforma denuncie.org.br.
No total, a SaferNet afirma ter enviado à ANPD 14.969 links do Telegram com conteúdos relacionados a temas como drogas, armas, golpes e automutilação. Desses, 8.160 links já estavam inexistentes ou removidos e 4.851 eram convites revogados; os cerca de 1 mil com indícios de abuso infantil, segundo a ONG, seguem no ar. A denúncia também ocorre em meio à sanção recente de uma lei que amplia punições para crimes de violência sexual infantil no ambiente digital, inclusive quando há uso de inteligência artificial, deepfake ou perfil falso.
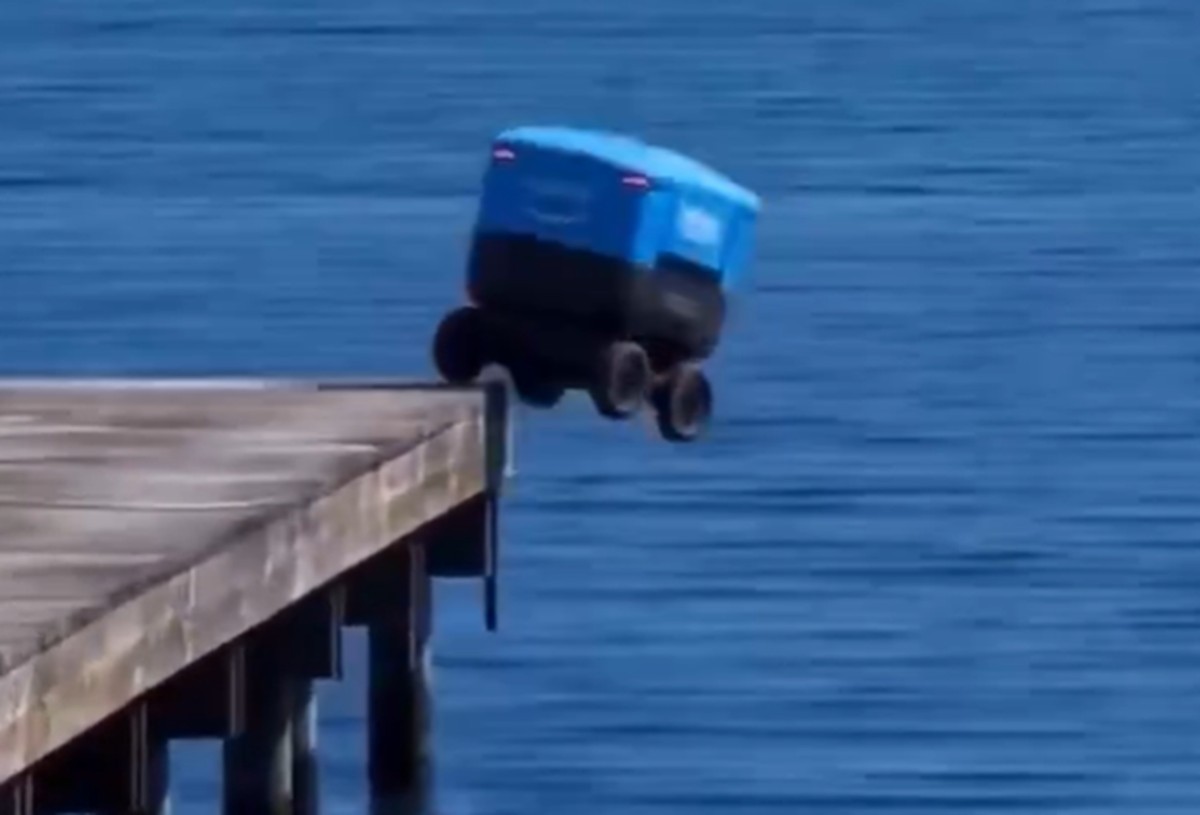
Publicações no X e no Instagram viralizaram a partir de 4 de agosto com um vídeo de um caminhão-robô da Amazon, de quatro rodas, andando desgovernado em direção ao mar. O material traz logotipo Prime na traseira e nas laterais e texto em espanhol sugerindo que “o robô da Amazon deixa o trabalho e se lança ao mar”.
A checagem do Fato ou Fake, com apoio da ferramenta Backstory do Google, apontou evidências de que o conteúdo foi gerado ou manipulado por inteligência artificial. O robô retratado se parece com o Amazon Scout, programa autônomo que teve testes encerrados em outubro de 2022, mas a análise indicou inconsistências como número de rodas e ausência de registros confiáveis sobre um incidente real recente.
Donald Trump assinou um memorando de segurança nacional que autoriza empresas privadas americanas a participar de operações cibernéticas contra organizações criminosas transnacionais baseadas fora dos EUA. A Casa Branca e a Reuters confirmaram a medida, que pode alcançar grupos brasileiros classificados pelos EUA como transnacionais e, desde junho, como organizações terroristas estrangeiras.
O programa fica sob responsabilidade do Centro Nacional de Coordenação (NCC), com supervisão conjunta dos departamentos de Justiça e de Segurança Interna. As ações podem incluir vigilância cibernética para coletar informações e operações de efeitos cibernéticos para manipular, interromper, degradar ou destruir sistemas e infraestruturas digitais, com exigência de garantia financeira mínima de US$ 1 milhão e regras para evitar riscos de mortes ou ferimentos graves.
A Polícia Nacional da Espanha prendeu um homem suspeito de usar deepfakes em tempo real para burlar verificações de identidade por vídeo. O golpe foi descoberto quando o software de troca de rosto falhou por menos de um segundo, revelando o rosto verdadeiro do acusado.
O suspeito é acusado de fazer 38 tentativas para se passar por 30 pessoas diferentes, com o objetivo de obter certificados digitais oficiais em nome das vítimas. As autoridades afirmam que ele aplicava “filtros” durante chamadas ao vivo e usava VPNs e documentos adulterados, além de holofotes e lâmpadas coloridas para simular reflexos semelhantes aos de documentos de identidade.